¿Qué es un asset y cómo funciona?
Last updated: October 26, 2026
Un asset es cualquier activo digital de tu organización que quieres monitorear y proteger dentro de la plataforma: aplicaciones web, APIs, dominios, subdominios o IPs estáticas de tu infraestructura.
Para testear un asset, lo incluyes en una Threat Emulation. Una Threat Emulation agrupa uno o más assets y define cómo y cuándo se testean: puede ejecutarse de forma recurrente, una sola vez, o ante cambios en tus repositorios. Todos los hallazgos pasan por triage del equipo de Strike antes de ser reportados. Para más detalle, consulta Qué es una Threat Emulation y cómo interpretarla.
Vista general de assets
En la parte superior de la sección Assets ves cuatro métricas clave para entender el estado de seguridad:
Assets with recurrent testing: cuántos assets están incluidos en al menos una Threat Emulation con recurrencia activa, sobre el total.
With critical vulnerabilities: porcentaje de assets con vulnerabilidades críticas.
Most vulnerable asset: el asset con mayor exposición, con su cantidad de vulnerabilidades por severidad.
New assets discovered: assets detectados automáticamente por el monitoreo de tu superficie de ataque externa.
Tabla de assets
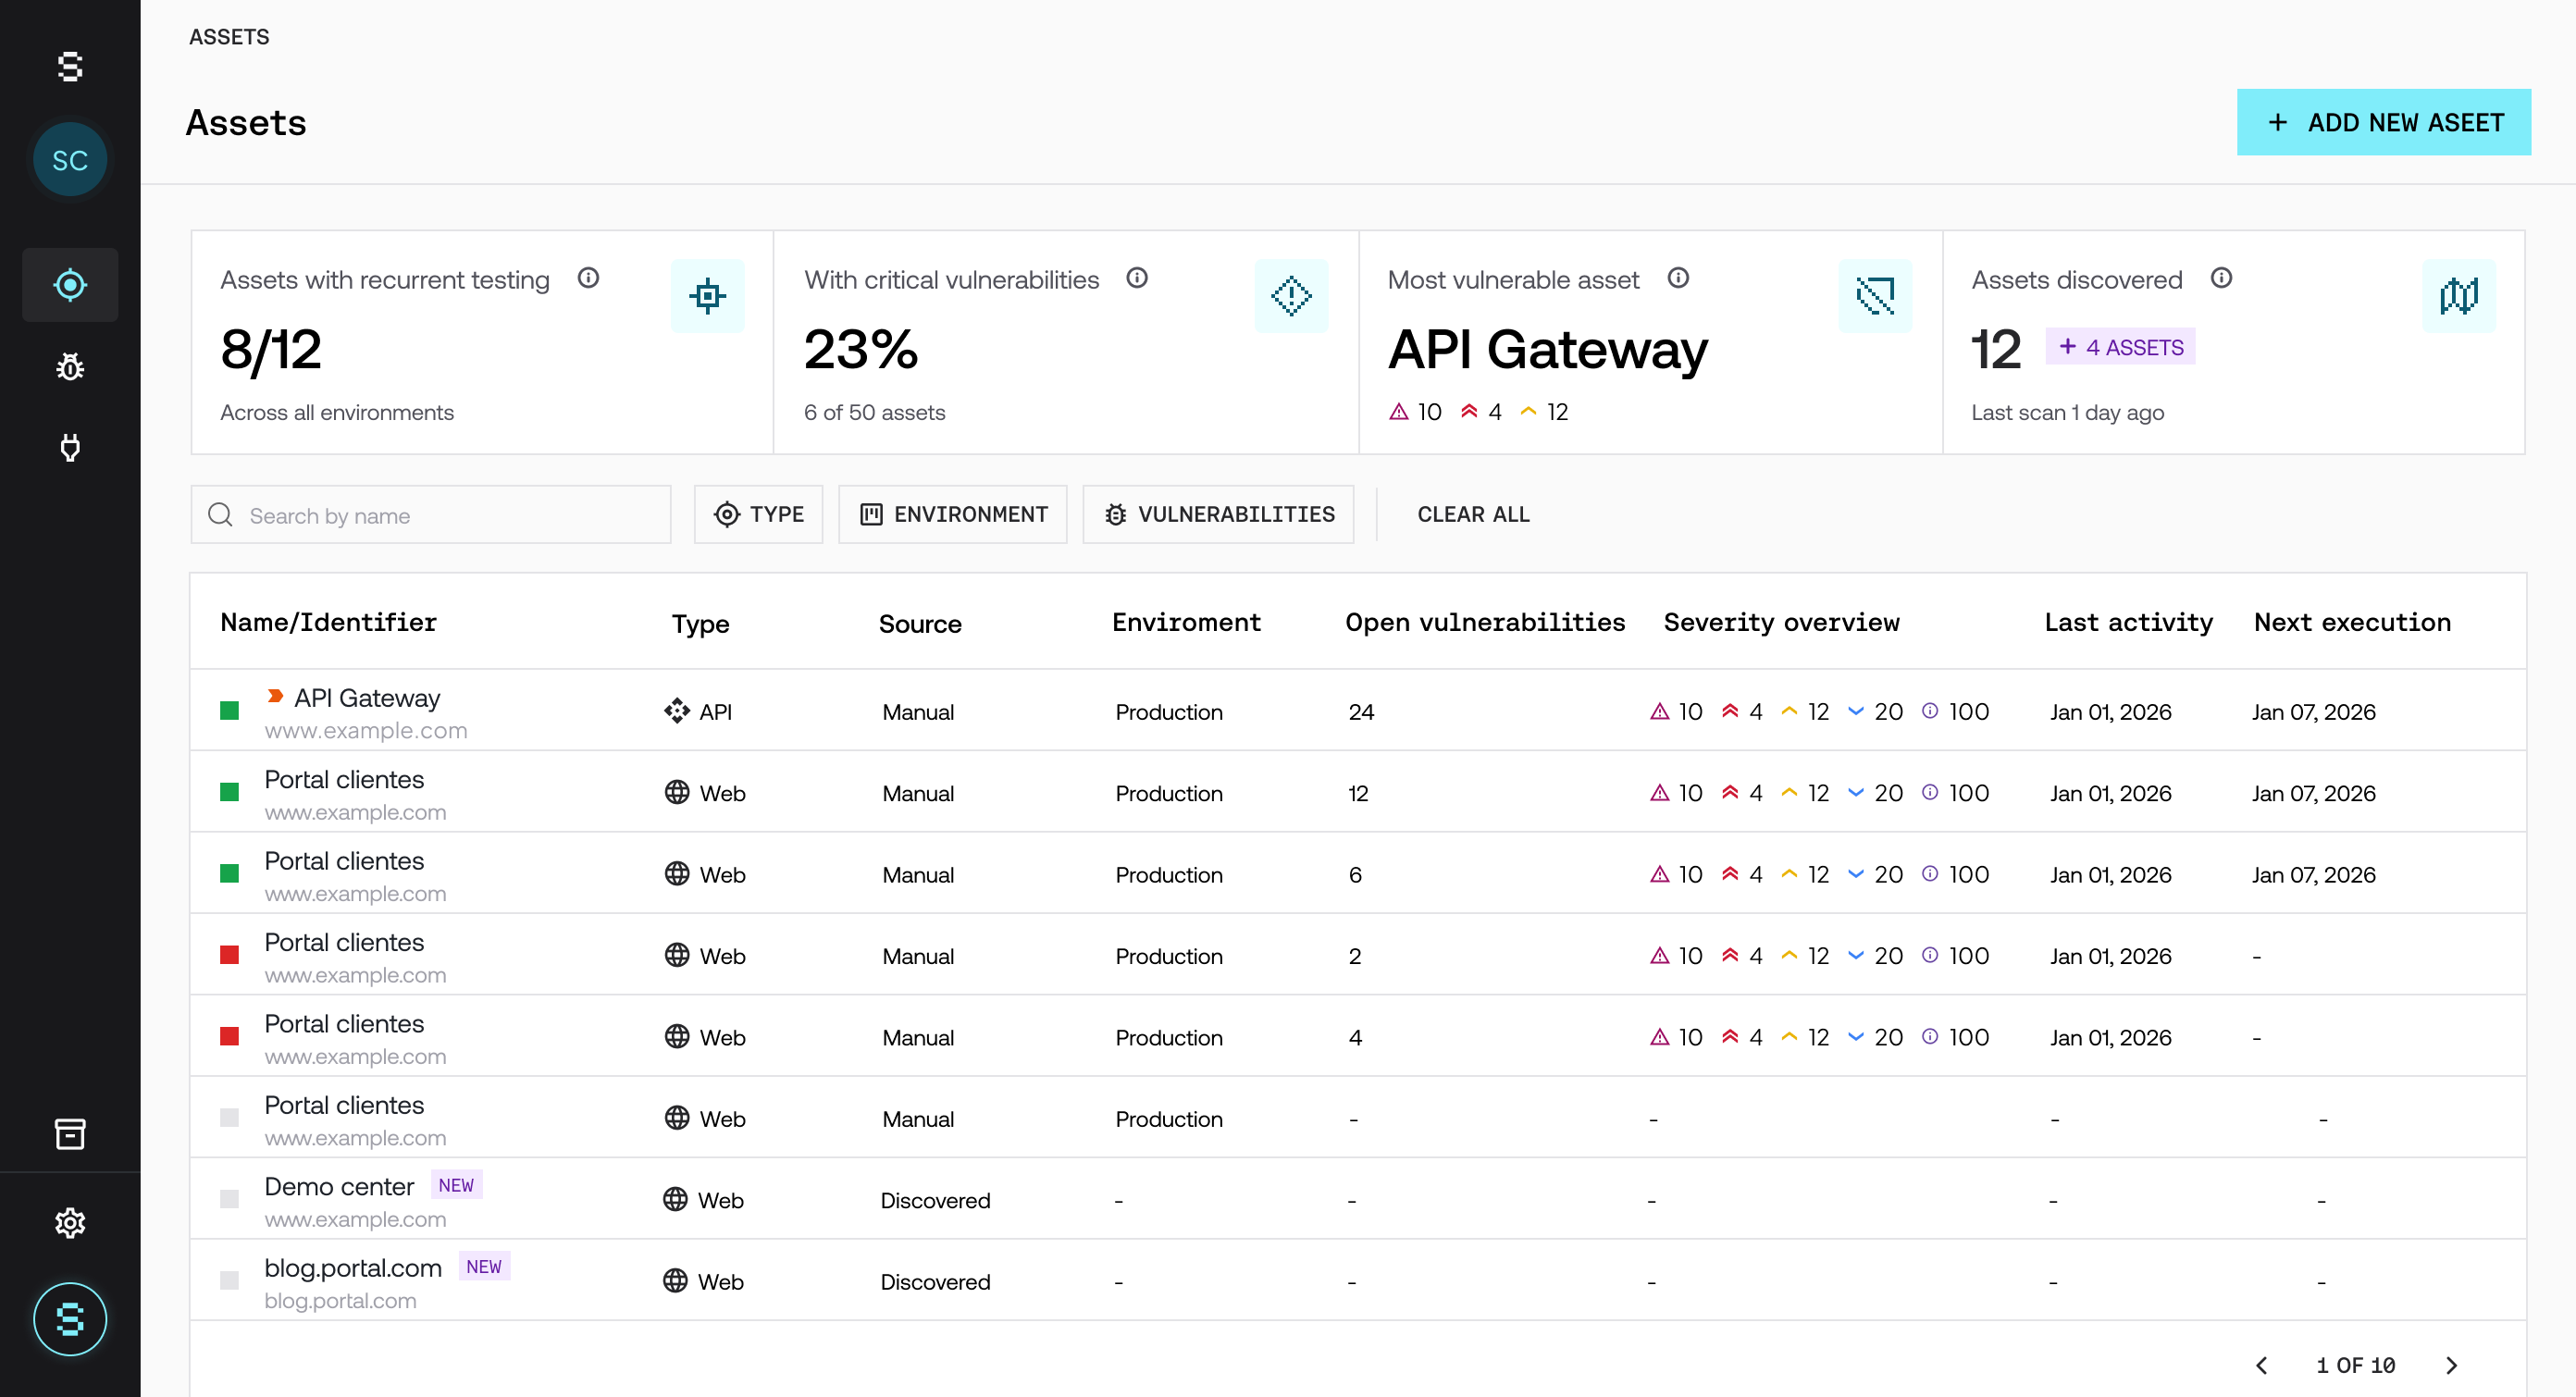
La tabla principal te permite ver y gestionar todos tus assets. Para cada uno muestra:
Name/Identifier: nombre y URL del asset.
Type: tipo de asset.
Source: origen del asset (manual o discovery).
Environment: entorno donde está desplegado (Development, Staging o Production).
Open vulnerabilities: cantidad de vulnerabilidades abiertas.
Severity overview: vulnerabilidades abiertas por severidad.
Last activity: fecha de la última actividad sobre el asset.
Next scheduled test: fecha de la próxima ejecución programada.
El indicador de color a la izquierda de cada fila muestra el estado del asset. Puedes buscar por nombre y filtrar por Type, Environment y Vulnerability.
Estados del asset
El estado indica si el asset se está testeando, según las Threat Emulations que lo incluyen:
Color | Estado | Qué significa |
|---|---|---|
Verde | Active (recurrence on) | El asset está incluido en al menos una Threat Emulation con recurrencia activa. |
Rojo | Active (recurrence off) | El asset está incluido en Threat Emulations, pero ninguna tiene la recurrencia activa. |
Gris | Inactive | El asset no está incluido en ninguna Threat Emulation activa, por lo que no se está testeando. |
Assets descubiertos
Los assets con origen discovery fueron identificados automáticamente por el Live Asset Radar y aparecen como nuevos en la plataforma. Sobre estos assets puedes:
Completar su configuración e incluirlos en una Threat Emulation para testearlos.
Mantenerlos en monitoreo.
Ocultarlos si no son relevantes.
Incluirlos en una Threat Emulation te permite ampliar la cobertura del testing y reducir puntos ciegos en tu superficie de ataque.
Cómo testear un asset descubierto
Abre el detalle del asset y revisa que sea un activo de tu organización.
Completa su configuración, por ejemplo la Description, las credenciales y la documentación técnica. Para más detalle, consulta Cómo agregar un nuevo asset.
Inclúyelo en una Threat Emulation: haz clic en Start test desde el detalle del asset, o selecciónalo con Browse inventory en el paso de Scoping al crear una Threat Emulation. Para más detalle, consulta Cómo crear una Threat Emulation.
Preguntas frecuentes
¿Qué es un asset descubierto?
Es un asset que Strike detectó automáticamente con el Live Asset Radar. Para testearlo, completa su configuración e inclúyelo en una Threat Emulation.
¿Registrar un asset inicia el testing?
No. Un asset se testea cuando lo incluyes en una Threat Emulation. Registrar o configurar un asset no consume créditos.
¿Por qué mi asset aparece en rojo?
Porque está incluido en Threat Emulations, pero ninguna tiene la recurrencia activa. Si quieres que se testee de forma recurrente, actívala en la Threat Emulation o inclúyelo en una Threat Emulation recurrente.
¿Un asset puede estar en más de una Threat Emulation?
Sí. Puedes incluir el mismo asset en varias Threat Emulations. Para ver cómo se comparte su configuración, consulta Cómo se hereda la configuración entre un asset y una Threat Emulation.
¿Puedo ocultar los assets descubiertos que no son relevantes?
Sí. En la tabla de assets, pasa el cursor sobre la fila del asset y haz clic en el ícono de ocultar. Así mantienes visibles solo los assets relevantes y reduces el ruido en la gestión.
¿Puedo testear IPs de mi infraestructura?
Sí. Puedes agregar IPs estáticas como assets e incluirlas en una Threat Emulation de infraestructura. Para más detalle, consulta Qué es una Threat Emulation de infraestructura.