Cómo interpretar el Dashboard
Last updated: November 3, 2026
El Dashboard es la primera pantalla que ves al ingresar a la plataforma de Strike. Resume el estado de seguridad de tu organización en un solo lugar: cuántas vulnerabilidades tienes abiertas y de qué severidad, cómo evoluciona tu exposición mes a mes, qué activos concentran más riesgo, qué está ejecutando Strike en este momento y cuánto de tu plan has consumido.
Toda la información se calcula sobre los datos reales de tu organización y se actualiza de forma automática. Cada tarjeta muestra cuándo fue su última actualización.
Qué encuentras en el Dashboard
El Dashboard está organizado en tarjetas, cada una enfocada en una pregunta concreta:
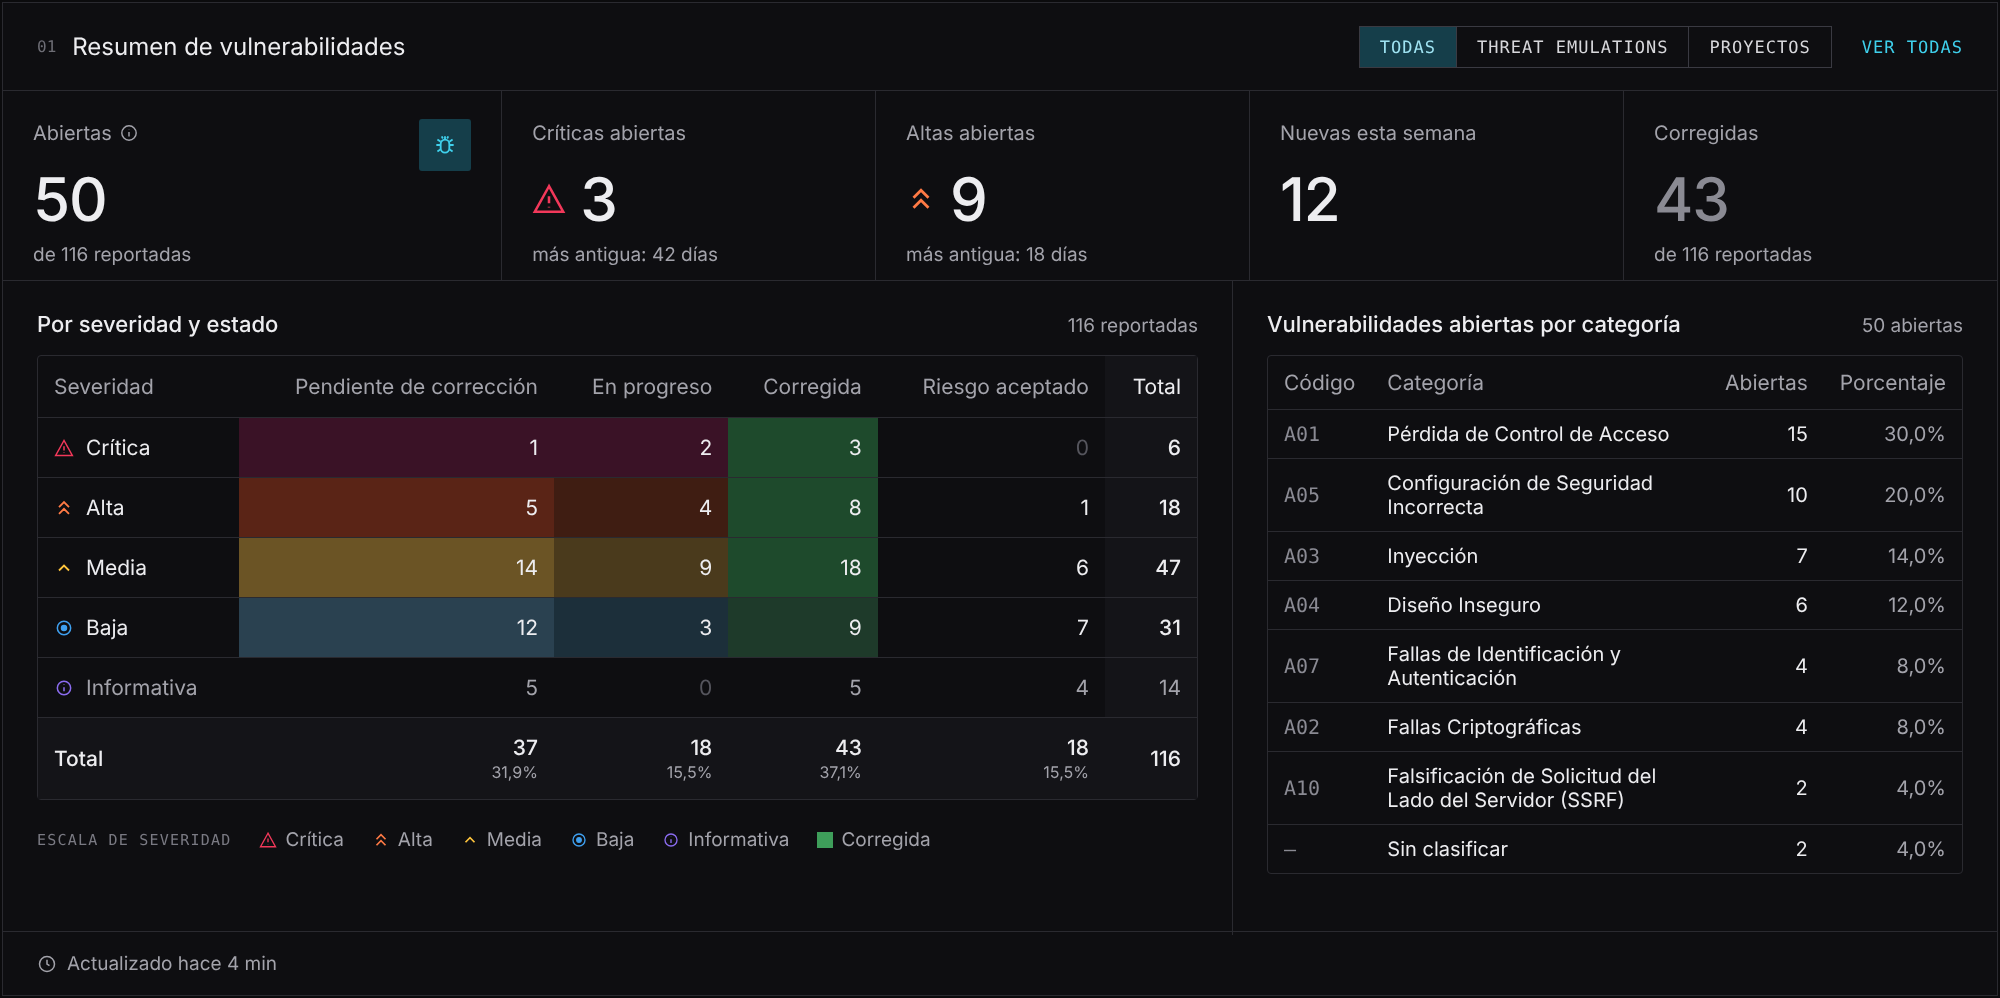
Resumen de vulnerabilidades: tus vulnerabilidades abiertas, con el detalle de cuántas son críticas y altas, cuántas se reportaron esta semana y cuántas ya fueron corregidas. Incluye una matriz de severidad por estado (Pending Fix, In progress, Fixed y riesgo aceptado) y un desglose de las vulnerabilidades abiertas por categoría del OWASP Top 10, para identificar los dominios con mayor ocurrencia. Puedes filtrar este resumen para ver solo lo reportado en Threat emulations o en Projects.
Exposición en el tiempo: cuántas vulnerabilidades abiertas tenías al cierre de cada mes y cuántas se corrigieron en ese período. Puedes elegir el rango de tiempo (30 días, 90 días, 6 meses, 12 meses o todo el historial).
Activos de mayor riesgo: los activos con más vulnerabilidades abiertas, su severidad, la relevancia que le asignaste a cada activo y cuándo fue testeado por última vez.
Threat emulations: el estado de cada threat emulation, su última y próxima ejecución, y el total de vulnerabilidades abiertas de cada una.
Actividad reciente: las últimas novedades de tu organización, como nuevas vulnerabilidades reportadas, cambios de estado, retests completados y ejecuciones iniciadas.
Proyectos: el estado de tus proyectos y la cantidad de vulnerabilidades asociadas a cada uno.
Uso del plan: los créditos consumidos sobre los contratados, la proyección al cierre del período y su fecha de finalización.
Desde cada tarjeta puedes acceder al detalle completo con el botón View all, que te lleva a la sección correspondiente de la plataforma.
Mantén tus resultados actualizados
Los datos del Dashboard reflejan la última vez que Strike testeó tus activos. Si pasa más de un mes sin ejecutar una threat emulation, verás un aviso en la parte superior del Dashboard con un acceso directo para crear una nueva. Ejecutar tests con regularidad es la forma de asegurarte de que el Dashboard muestre tu exposición real y no una foto desactualizada.
Preguntas frecuentes
¿Por qué el total de vulnerabilidades abiertas no coincide con el total reportado?
El Dashboard distingue entre vulnerabilidades reportadas (todas las que Strike encontró en el período) y abiertas (las que todavía no fueron corregidas). Las vulnerabilidades en estado Fixed cuentan como reportadas pero no como abiertas.
¿Puedo ver los datos de una sola threat emulation o proyecto?
El Dashboard muestra la visión consolidada de toda la organización. Para analizar una threat emulation o un proyecto en particular, accede a su detalle desde la sección correspondiente.
¿Con qué frecuencia se actualiza el Dashboard?
Los datos se actualizan automáticamente a medida que Strike reporta nuevas vulnerabilidades, cambian los estados o se completan ejecuciones. Cada tarjeta indica la hora de su última actualización.