Revisión de vulnerabilidades detectadas
Last updated: October 19, 2026
La sección Vulnerabilities centraliza todos los hallazgos detectados en tus Threat Emulations. Te permite entender el nivel de exposición de cada asset y priorizar la remediación.
Cada vulnerabilidad que ves ahí ya pasó por triage del Hacking Team de Strike, así que representa un riesgo validado.
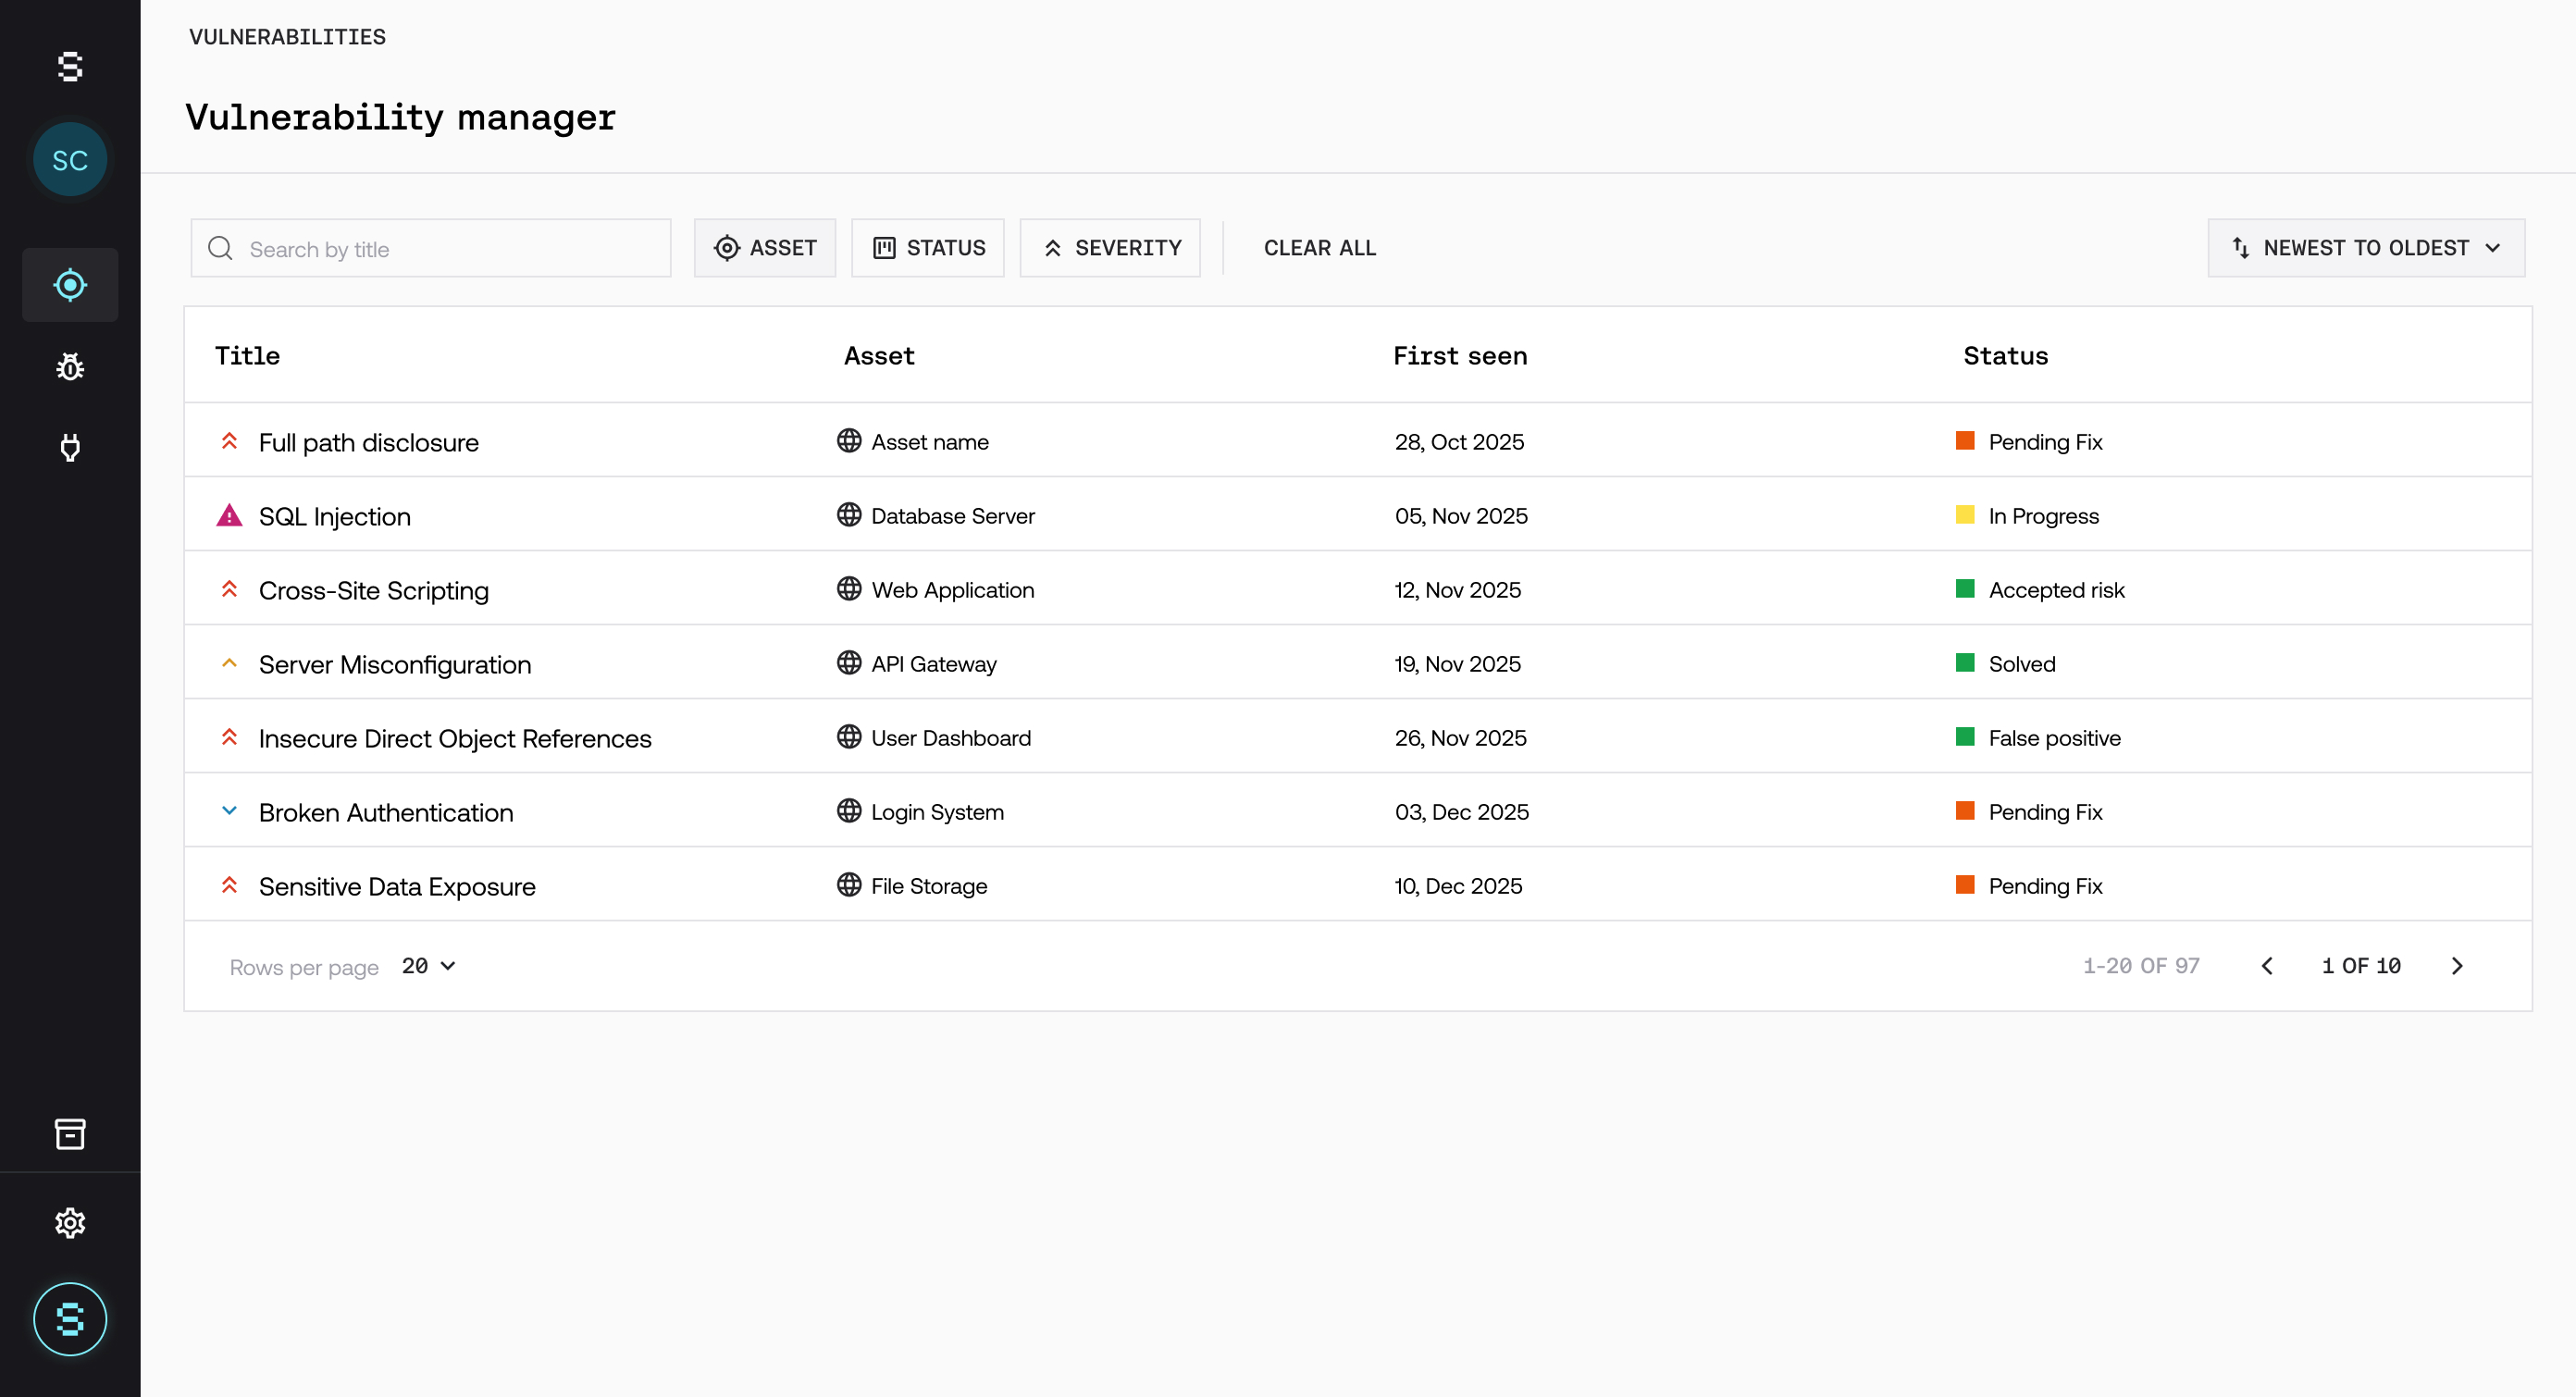
Vista general de vulnerabilidades
Desde esta sección puedes:
Ver todas las vulnerabilidades detectadas.
Filtrar por severidad, estado o asset.
Identificar rápidamente los riesgos más críticos.
Priorizar según el impacto real.
Información de cada vulnerabilidad
Severidad (Critical, High, Medium, Low).
Estado actual.
Asset afectado.
Fecha de detección.
Evidencia y sugerencia de remediación.
Para ver qué significa cada estado, consulta Gestión del ciclo de vida de una vulnerabilidad. Para ver cómo se evaluó cada hallazgo, consulta Seguimiento del triage y la validación con IA.
Cómo priorizar
No todas las vulnerabilidades tienen el mismo impacto. Para priorizar:
Enfócate primero en las vulnerabilidades Critical y High.
Evalúa la exposición real del asset.
Considera el contexto de negocio.
La prioridad no depende solo de la severidad, sino del impacto. En el detalle de la Threat Emulation, en la sección Remediación, ves las acciones que recomendamos y su prioridad.
Buenas prácticas
Revisa las vulnerabilidades de forma continua.
Prioriza según el riesgo real, no solo la cantidad.
Enfócate primero en los assets críticos.
Una revisión constante te permite reducir la exposición y actuar de forma más eficiente frente a riesgos reales.