Revisão de vulnerabilidades detectadas
Last updated: October 19, 2026
A seção Vulnerabilities centraliza todas as descobertas detectadas nas suas Threat Emulations. Ela permite entender o nível de exposição de cada asset e priorizar a remediação.
Cada vulnerabilidade que você vê ali já passou pelo triage do Hacking Team da Strike, então representa um risco validado.
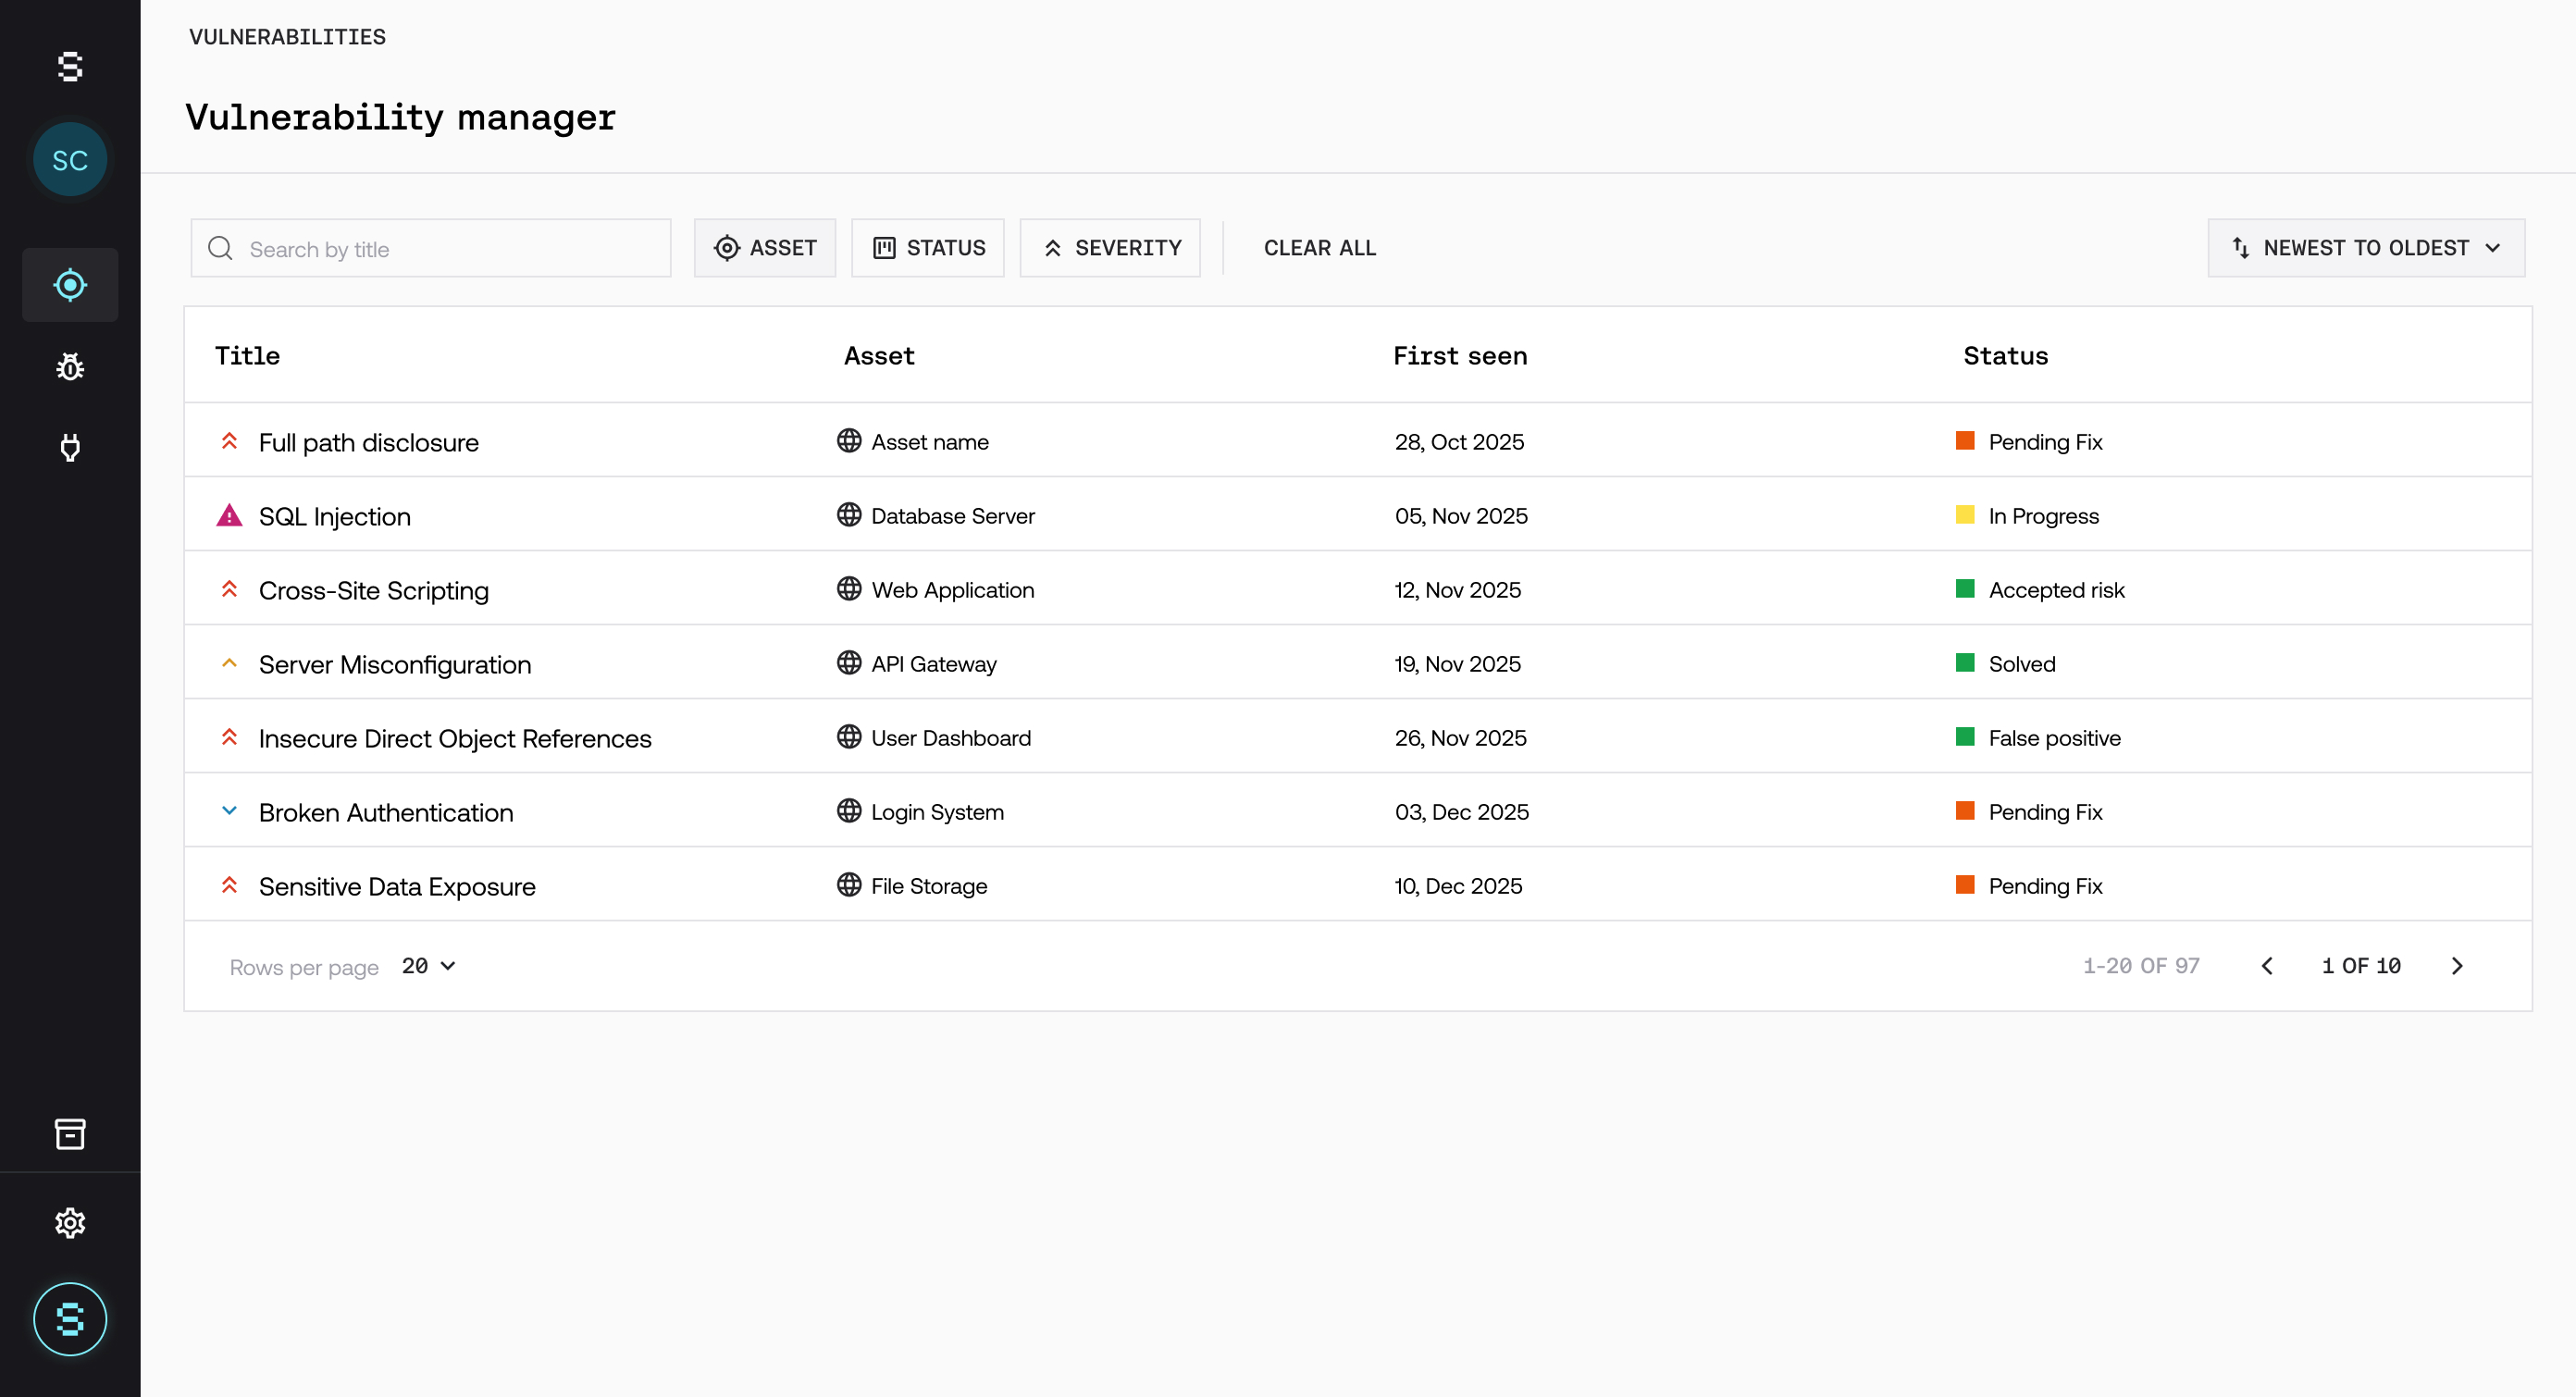
Visão geral das vulnerabilidades
Nesta seção você pode:
Ver todas as vulnerabilidades detectadas.
Filtrar por severidade, status ou asset.
Identificar rapidamente os riscos mais críticos.
Priorizar de acordo com o impacto real.
Informações de cada vulnerabilidade
Severidade (Critical, High, Medium, Low).
Status atual.
Asset afetado.
Data de detecção.
Evidência e sugestão de remediação.
Para ver o que significa cada status, consulte Gestão do ciclo de vida de uma vulnerabilidade. Para ver como cada descoberta foi avaliada, consulte Acompanhamento do triage e da validação com IA.
Como priorizar
Nem todas as vulnerabilidades têm o mesmo impacto. Para priorizar:
Concentre-se primeiro nas vulnerabilidades Critical e High.
Avalie a exposição real do asset.
Considere o contexto de negócio.
A prioridade não depende só da severidade, mas do impacto. No detalhe da Threat Emulation, na seção Remediation, você vê as ações que recomendamos e a prioridade de cada uma.
Boas práticas
Revise as vulnerabilidades de forma contínua.
Priorize de acordo com o risco real, não apenas a quantidade.
Concentre-se primeiro nos assets críticos.
Uma revisão constante permite reduzir a exposição e agir de forma mais eficiente diante de riscos reais.