O que é uma Threat Emulation e como analisá-la
Last updated: October 19, 2026
Uma Threat Emulation é uma simulação controlada de um ataque real, projetada para identificar vulnerabilidades exploráveis em condições reais. Diferentemente de uma varredura tradicional, ela não se limita a detectar possíveis falhas: reproduz o comportamento de um atacante e valida se o risco é realmente explorável.
Uma Threat Emulation agrupa um ou mais assets
Uma Threat Emulation agrupa um ou mais assets e os testa como uma única unidade. Pode representar uma aplicação, um fluxo de negócio ou o conjunto de assets que você precisa testar juntos. Por isso, é recomendável nomeá-la de acordo com o que ela significa para o seu negócio, por exemplo "Home banking" ou "Fluxo de pagamentos".
Cada Threat Emulation tem seu próprio escopo, sua configuração, suas execuções e suas vulnerabilidades.
Na Threat Emulation você define:
Scope: quais assets ela inclui e quantos paths testar em cada um.
Tipo de testing: Full security, Focused ou Change-based.
Configuração: profundidade, recorrência, Human hacking, restrições e informações adicionais.
Para o passo a passo, consulte Como criar uma Threat Emulation.
Threat Emulation e execução
Cada vez que uma Threat Emulation é executada, uma execução é gerada. Se a Threat Emulation for recorrente, terá uma execução para cada período configurado (mensal, trimestral ou semestral). Cada execução consome créditos do seu plano.
Além das execuções programadas, você pode iniciar uma execução sob demanda com Run now:
Full security: uma execução completa sobre todos os assets da Threat Emulation.
Focused: uma execução focada em um objetivo que você define.
Re-execute last run: repete a última execução.
As execuções sob demanda não afetam as execuções programadas e usam as restrições e credenciais da configuração da Threat Emulation.
Para mais detalhes sobre o consumo, consulte Créditos: o que são e como são consumidos.
O detalhe de uma Threat Emulation
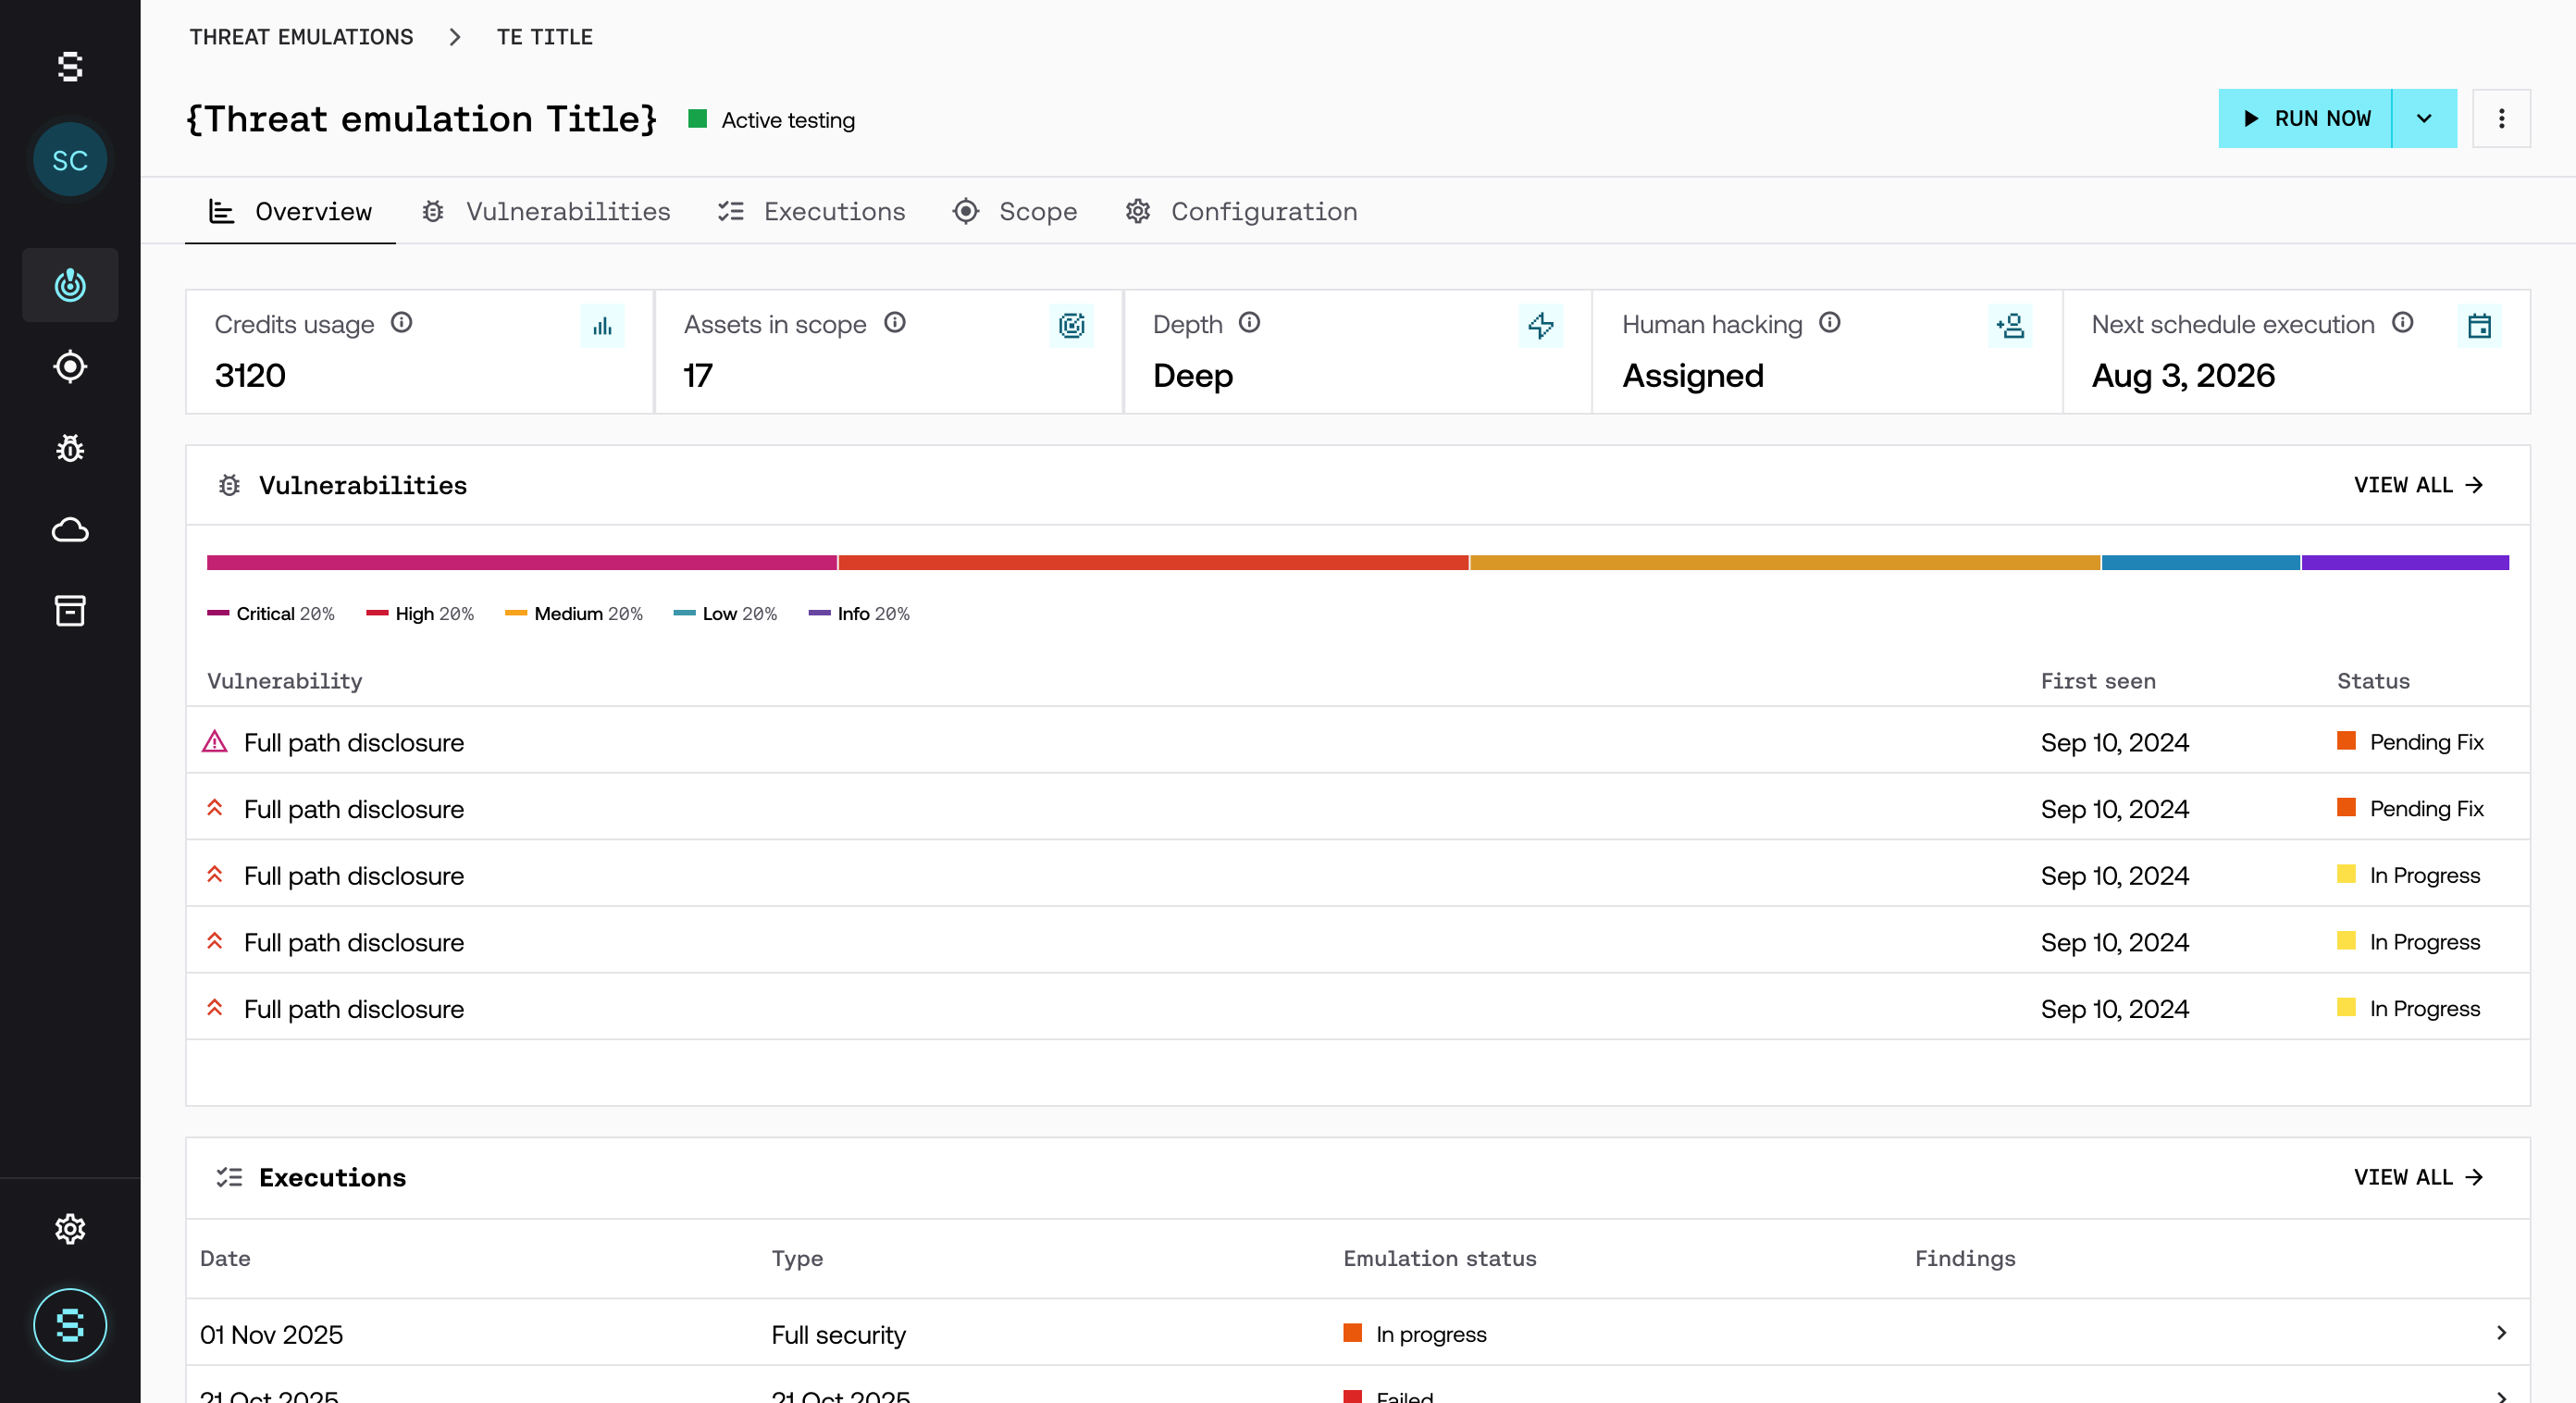
Ao abrir uma Threat Emulation, você encontra estas abas:
Overview: resumo com os créditos consumidos, a quantidade de assets no escopo, a profundidade, se tem Human hacking e a data da próxima execução. Também mostra as últimas vulnerabilidades e execuções.
Vulnerabilities: todas as vulnerabilidades encontradas por esta Threat Emulation, com filtros por asset, status e severidade.
Executions: o histórico de execuções, com seu tipo, status e vulnerabilidades encontradas.
Scope: os assets incluídos, com o limite de paths de cada um. Em View detail você pode ver as informações e os acessos de cada asset. Os assets que foram testados, mas depois removidos do escopo, aparecem no final da lista, marcados como Removed.
Configuration: a configuração atual: recorrência, profundidade, Human hacking, acesso de rede (VPN) e restrições.
O que acontece durante uma execução
Quando uma Threat Emulation é executada:
O contexto dos assets no escopo é analisado.
Possíveis rotas de ataque são identificadas.
Os testes são executados de forma sequencial ou paralela.
Os achados são validados antes de serem reportados.
Todo esse processo é automatizado, mas segue uma lógica ofensiva semelhante à de um pentester.
Visualização em tempo real
A plataforma permite ver como uma execução avança em tempo real:
Quais ações estão sendo executadas.
Em quais endpoints ou funcionalidades.
Quais decisões o agente de IA da Strike está tomando.
Como o testing evolui.
Isso permite entender não só o resultado, mas também o processo por trás de cada achado.
Trace de execução
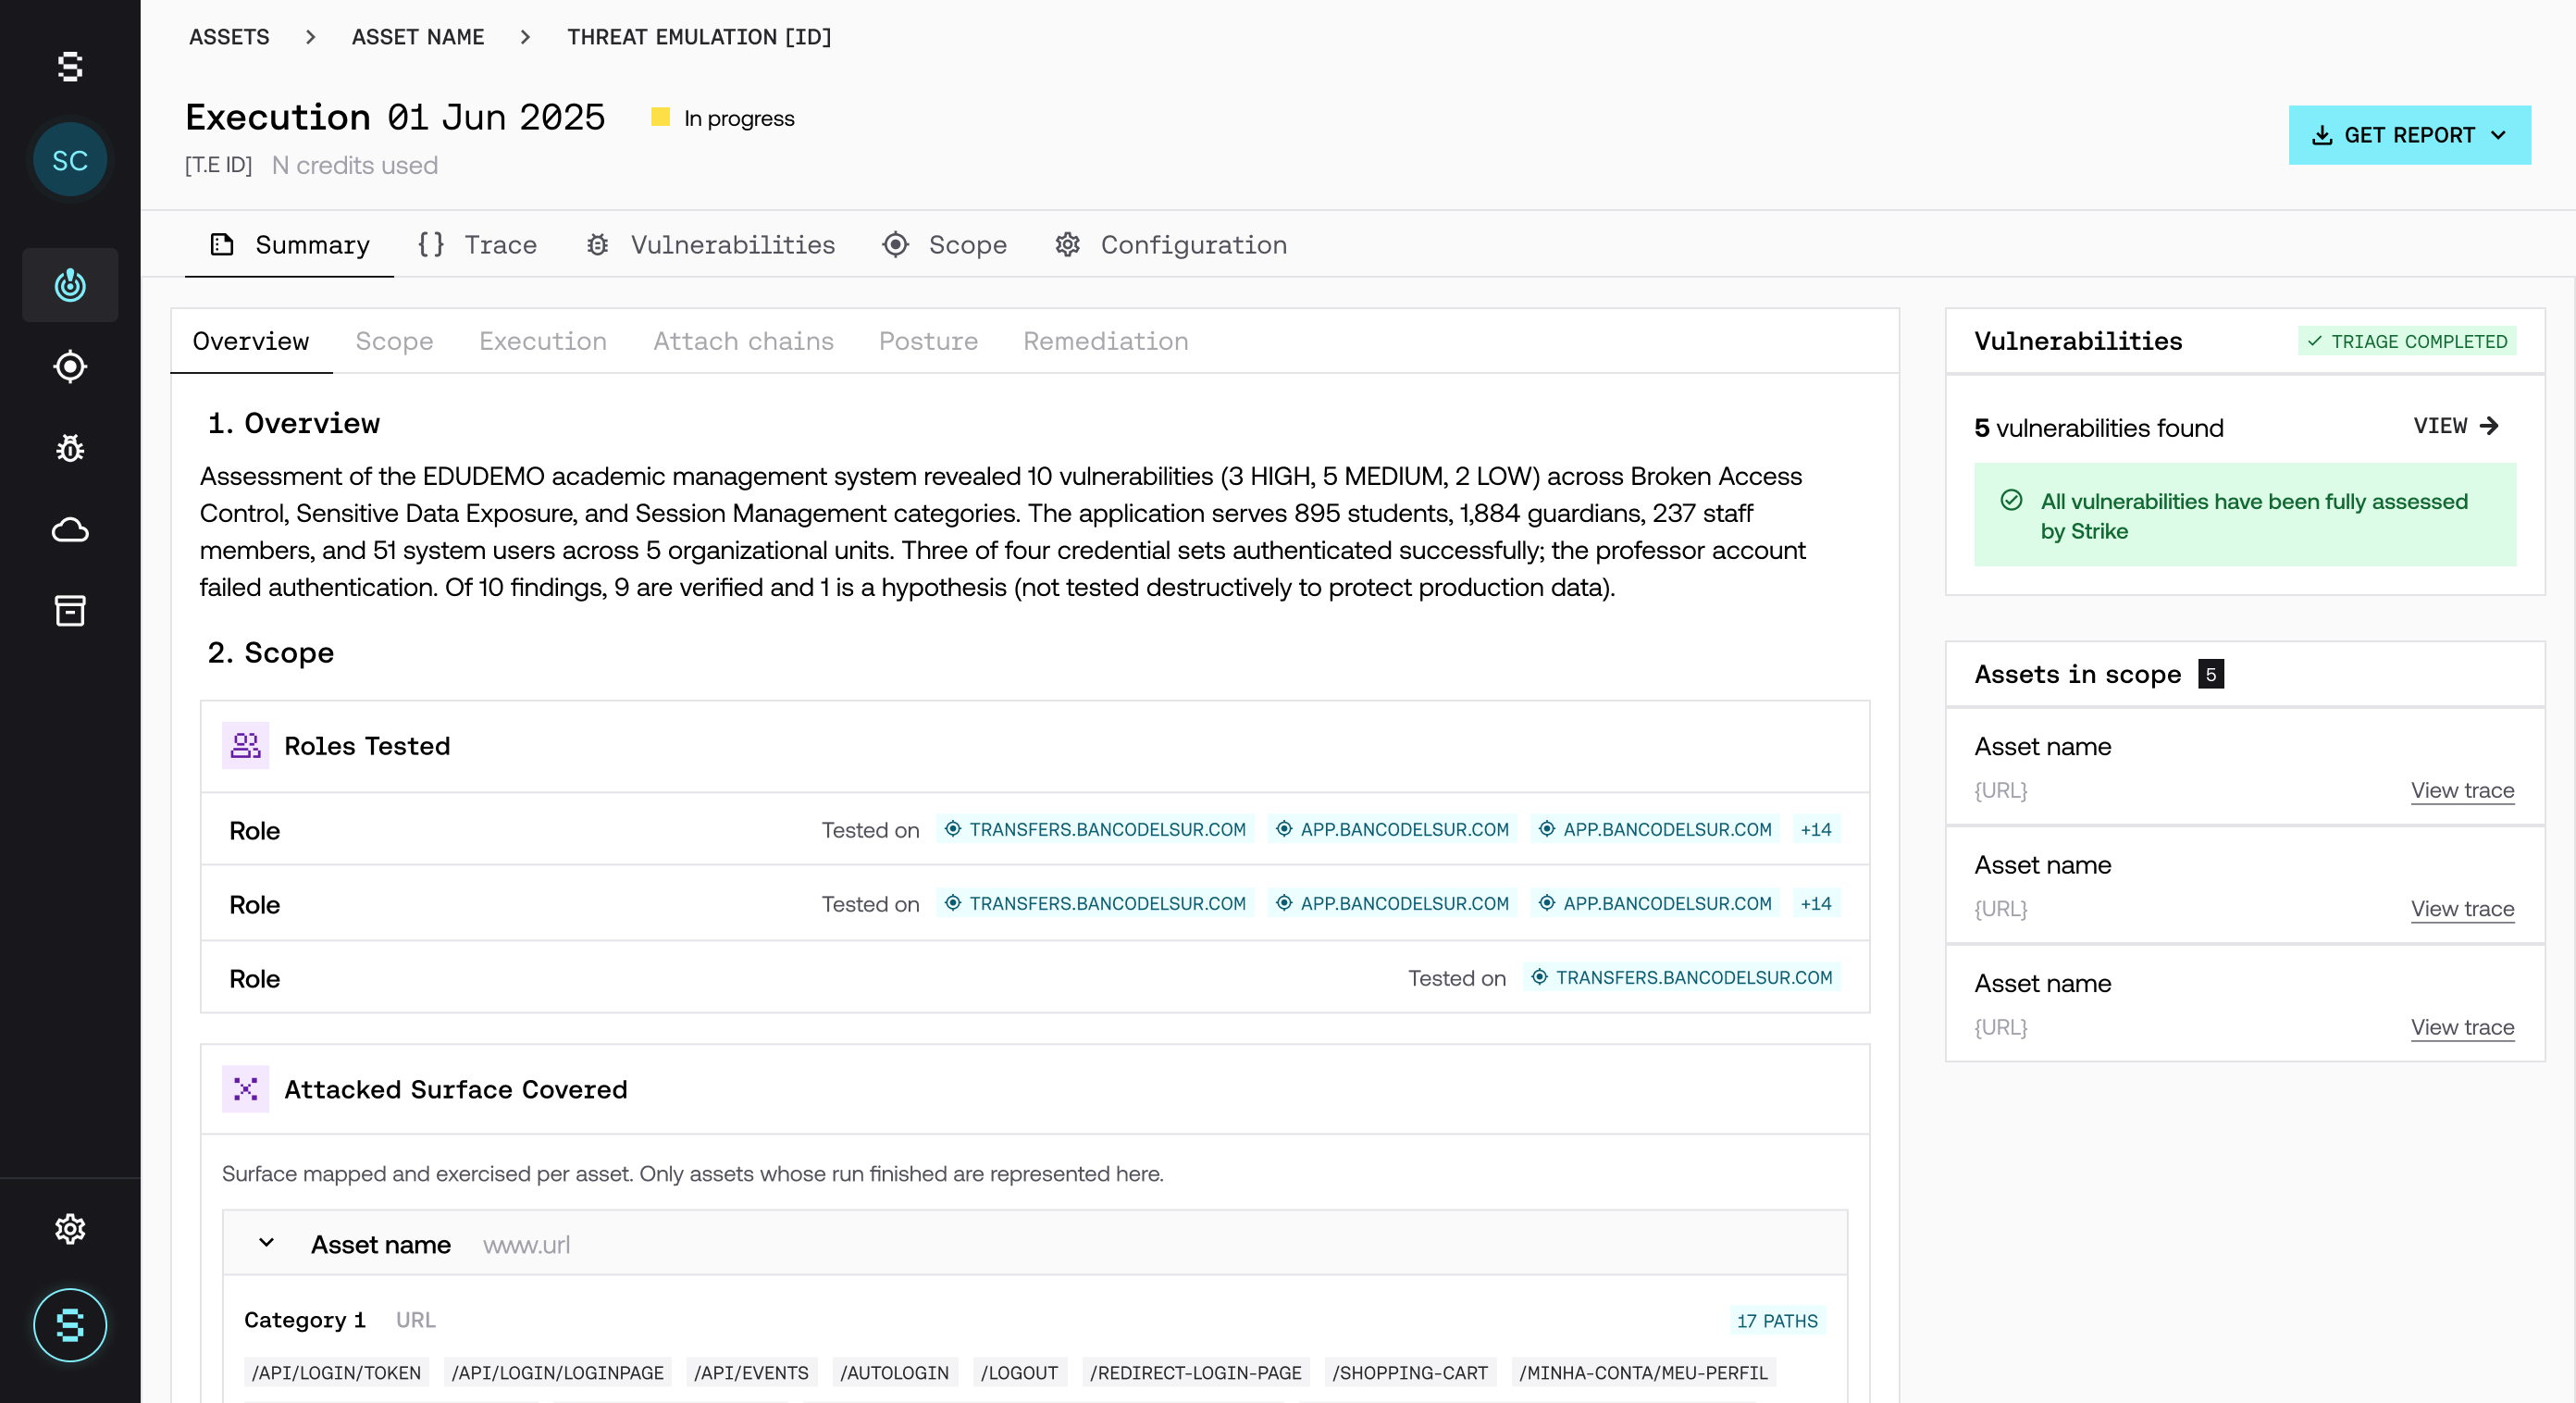
Cada execução gera um trace com o detalhe passo a passo: a sequência de ações, as decisões do agente, os testes executados e os resultados intermediários. O trace permite reconstruir o caminho seguido para encontrar uma vulnerabilidade.
Por que é diferente de uma varredura
Diferentemente das ferramentas tradicionais, uma Threat Emulation:
Não executa testes de forma indiscriminada.
Não gera ruído desnecessário.
Prioriza as rotas com maior probabilidade de exploração.
Adapta seu comportamento de acordo com o contexto.
Isso permite encontrar vulnerabilidades mais relevantes e reduzir os falsos positivos.
Relação com as vulnerabilidades
As vulnerabilidades reportadas são o resultado das execuções. Cada achado foi executado, validado e confirmado como explorável, portanto os resultados são acionáveis.
Relação com os assets
Dentro de um mesmo asset, o agente constrói contexto ao longo do tempo:
Relaciona achados entre diferentes execuções.
Ajusta suas estratégias com base em resultados anteriores.
Prioriza as rotas de ataque com maior probabilidade de sucesso.
Esse aprendizado é específico de cada asset e não é compartilhado entre assets diferentes.
Boas práticas
Revise o trace para entender o contexto de cada achado.
Use a visualização em tempo real para acompanhar o andamento de uma execução.
Analise como o testing evolui entre as execuções.
Perguntas frequentes
Uma Threat Emulation pode ter mais de um asset?
Sim. Você pode agrupar todos os assets que precisa testar juntos, combinando assets novos e assets do seu inventário.
Uma execução com Run now altera a data da próxima execução programada?
Não. As execuções sob demanda não afetam as execuções programadas.
Como pauso uma Threat Emulation?
No menu de três pontos do detalhe. Para mais detalhes, consulte Como pausar uma Threat Emulation ou cancelar uma execução.