Como interpretar o Dashboard
Last updated: November 3, 2026
O Dashboard é a primeira tela que você vê ao entrar na plataforma da Strike. Ele resume o estado de segurança da sua organização em um só lugar: quantas vulnerabilidades você tem abertas e qual a severidade delas, como a sua exposição evolui mês a mês, quais ativos concentram mais risco, o que a Strike está executando neste momento e quanto do seu plano você já consumiu.
Todas as informações são calculadas com base nos dados reais da sua organização e são atualizadas automaticamente. Cada card mostra quando foi a sua última atualização.
O que você encontra no Dashboard
O Dashboard é organizado em cards, cada um focado em uma pergunta concreta:
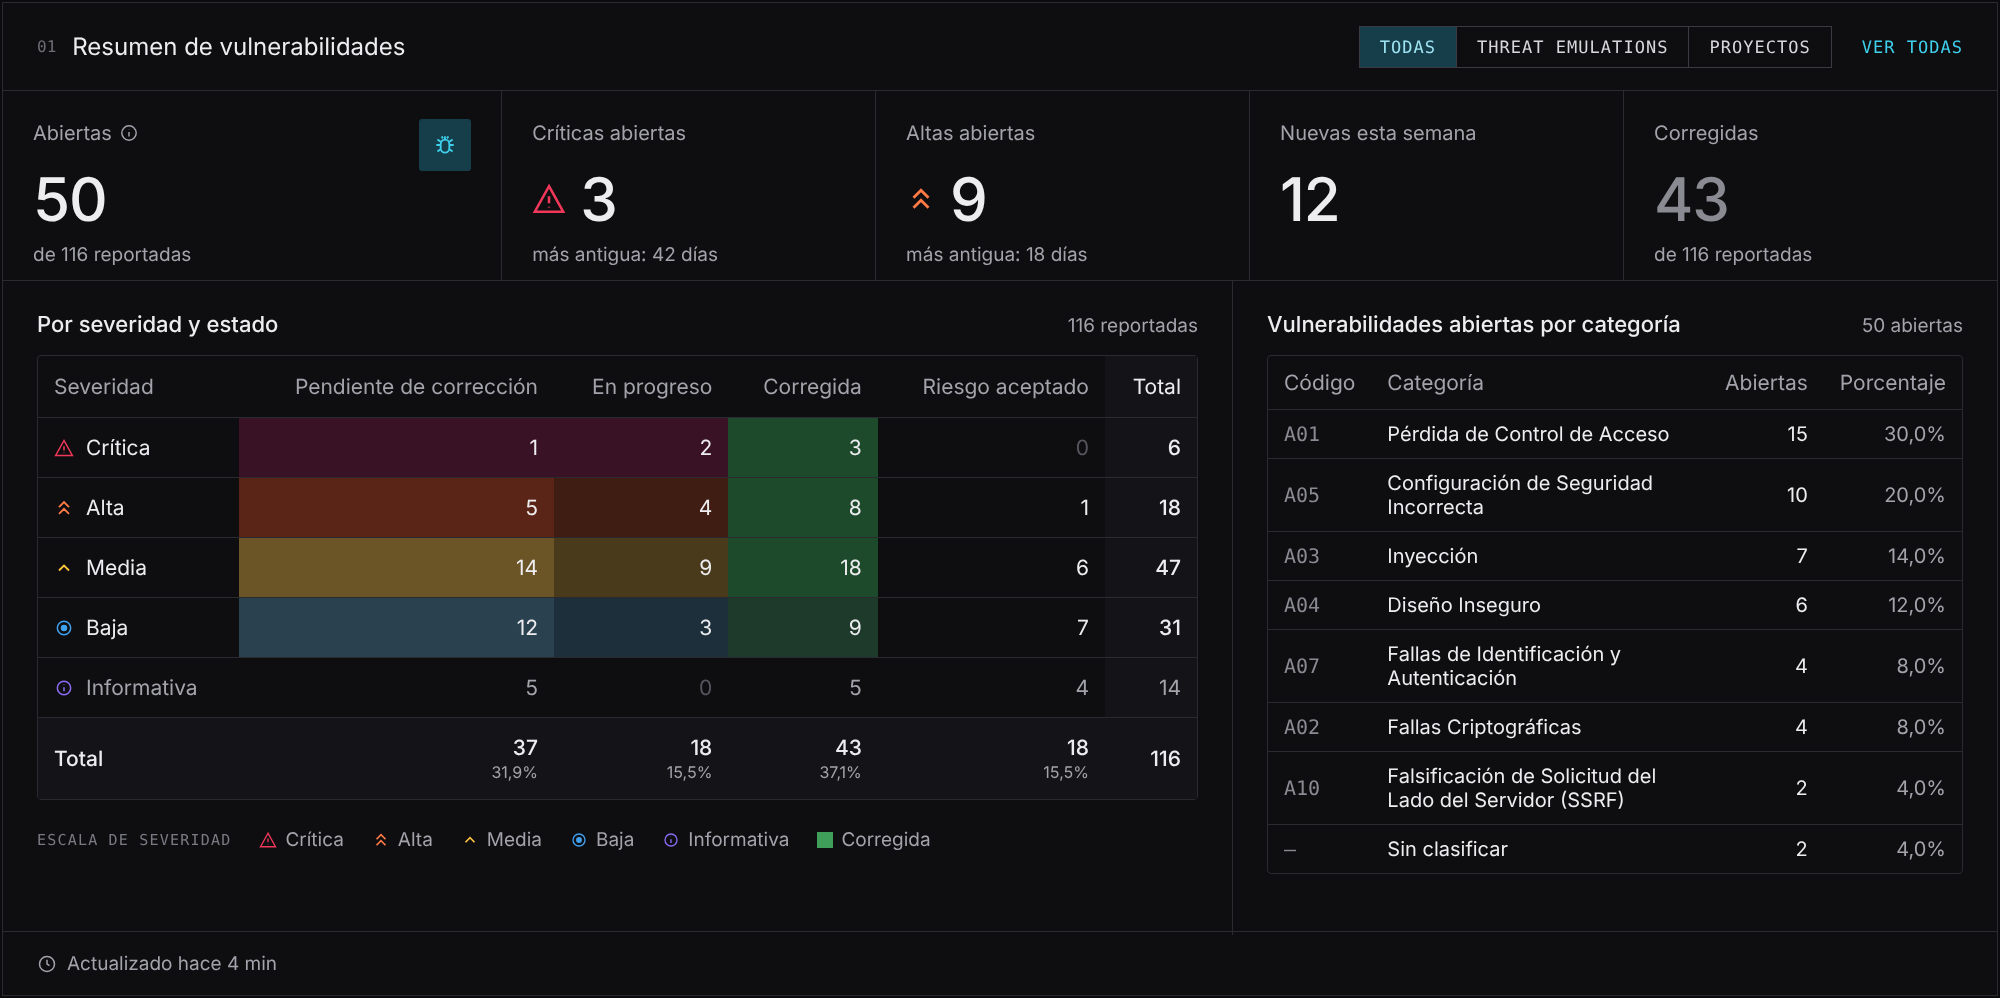
Resumo de vulnerabilidades: suas vulnerabilidades abertas, com o detalhe de quantas são críticas e altas, quantas foram reportadas nesta semana e quantas já foram corrigidas. Inclui uma matriz de severidade por status (Pending Fix, In progress, Fixed e risco aceito) e um detalhamento das vulnerabilidades abertas por categoria do OWASP Top 10, para identificar os domínios com maior ocorrência. Você pode filtrar este resumo para ver apenas o que foi reportado em Threat emulations ou em Projects.
Exposição ao longo do tempo: quantas vulnerabilidades abertas você tinha no fechamento de cada mês e quantas foram corrigidas nesse período. Você pode escolher o intervalo de tempo (30 dias, 90 dias, 6 meses, 12 meses ou todo o histórico).
Ativos de maior risco: os ativos com mais vulnerabilidades abertas, a severidade delas, a relevância que você atribuiu a cada ativo e quando ele foi testado pela última vez.
Threat emulations: o status de cada threat emulation, a última e a próxima execução, e o total de vulnerabilidades abertas de cada uma.
Atividade recente: as últimas novidades da sua organização, como novas vulnerabilidades reportadas, mudanças de status, retests concluídos e execuções iniciadas.
Projects: o status dos seus projetos e a quantidade de vulnerabilidades associadas a cada um.
Uso do plano: os créditos consumidos em relação aos contratados, a projeção para o fechamento do período e a data de término.
Em cada card, você pode acessar o detalhe completo com o botão View all, que leva você à seção correspondente da plataforma.
Mantenha seus resultados atualizados
Os dados do Dashboard refletem a última vez que a Strike testou os seus ativos. Se passar mais de um mês sem executar uma threat emulation, você verá um aviso na parte superior do Dashboard com um atalho para criar uma nova. Executar testes com regularidade é a forma de garantir que o Dashboard mostre a sua exposição real e não uma foto desatualizada.
Perguntas frequentes
Por que o total de vulnerabilidades abertas não coincide com o total reportado?
O Dashboard distingue entre vulnerabilidades reportadas (todas as que a Strike encontrou no período) e abertas (as que ainda não foram corrigidas). As vulnerabilidades com status Fixed contam como reportadas, mas não como abertas.
Posso ver os dados de uma única threat emulation ou projeto?
O Dashboard mostra a visão consolidada de toda a organização. Para analisar uma threat emulation ou um projeto em particular, acesse o detalhe dele na seção correspondente.
Com que frequência o Dashboard é atualizado?
Os dados são atualizados automaticamente à medida que a Strike reporta novas vulnerabilidades, os status mudam ou as execuções são concluídas. Cada card indica o horário da sua última atualização.