Gestão de vulnerabilidades descartadas
Last updated: October 19, 2026
Durante o triage, alguns achados são considerados inválidos e são descartados. Esses achados descartados ficam visíveis na plataforma, em uma seção separada das suas vulnerabilidades ativas.
O objetivo é oferecer transparência total: você vê não apenas os achados confirmados, mas também tudo o que a Strike avaliou e decidiu descartar, junto com o motivo.
O que é uma vulnerabilidade descartada
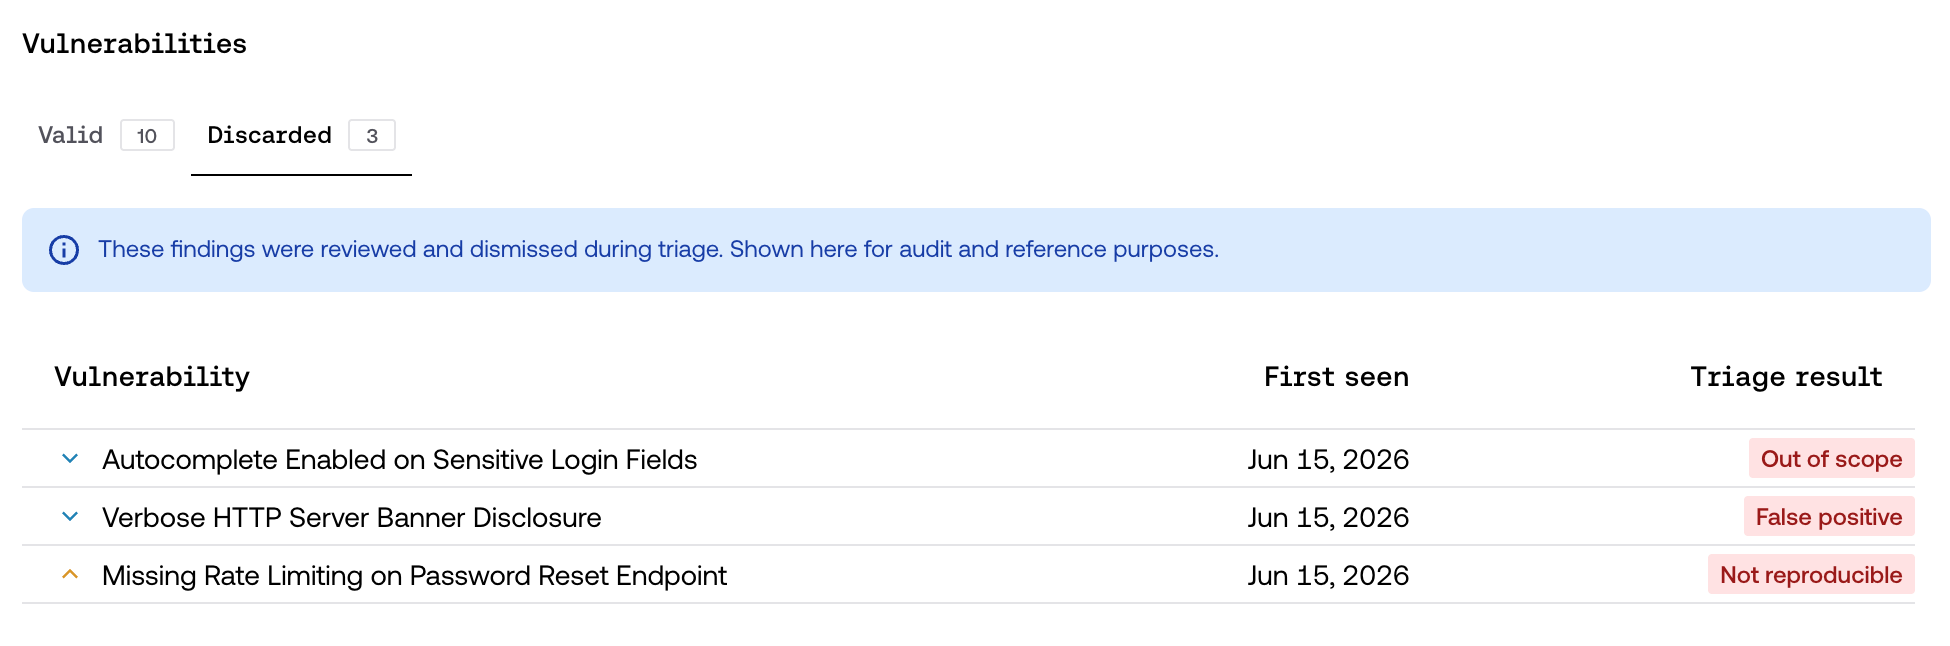
Uma vulnerabilidade é descartada quando, ao concluir o triage, recebe um resultado diferente de Válida. Os motivos possíveis são:
Falso positivo: não é uma vulnerabilidade real.
Não reproduzível: o comportamento base não pôde ser reproduzido.
Fora do escopo: o asset, host ou funcionalidade está fora do escopo.
Duplicada: o achado é real, mas já foi reportado antes.
Requer mais contexto: faltam informações necessárias para reproduzi-lo.
Requer mais evidências: o bug é plausível, mas seu impacto não está suficientemente demonstrado.
Descartar achados é uma parte normal do testing: reflete a filtragem de ruído que torna os achados confirmados confiáveis. Uma vulnerabilidade descartada aparece com o status Discarded. Para ver os demais status, consulte Gestão do ciclo de vida de uma vulnerabilidade.
Onde são exibidas
As vulnerabilidades descartadas nunca se misturam com as válidas. Elas ficam em uma seção separada, para que sua visão principal continue focada nos achados que exigem ação.
Assim, você pode revisar o que foi descartado e por quê sempre que precisar, por exemplo durante uma auditoria ou ao validar a cobertura do testing, sem que esse detalhe interfira no seu trabalho diário.
Por que você vê esses achados
Antes, apenas as vulnerabilidades confirmadas eram exibidas. Agora, por padrão, você também pode ver os achados descartados, para ter visibilidade completa do trabalho realizado.
Cada achado passa pelo AI Triager e pela revisão do Hacking Team da Strike, e no histórico de triage você pode ver o detalhe de cada decisão. Para mais detalhes, consulte Acompanhamento do triage e da validação com IA.
Boas práticas
Use a seção de descartadas para auditar a cobertura do testing.
Revise o histórico de triage se quiser entender por que um achado foi descartado.
Mantenha seu foco operacional nas vulnerabilidades ativas.