O que é um asset e como funciona?
Last updated: October 20, 2026
Um asset é qualquer ativo digital da sua organização que você quer monitorar e proteger dentro da plataforma: aplicações web, APIs, domínios ou subdomínios.
Para testar um asset, você o inclui em uma Threat Emulation. Uma Threat Emulation agrupa um ou mais assets e define como e quando eles são testados: pode ser executada de forma recorrente, uma única vez ou diante de mudanças nos seus repositórios. Todos os achados passam por triagem da equipe da Strike antes de serem reportados. Para mais detalhes, consulte O que é uma Threat Emulation e como interpretá-la.
Visão geral de assets
Na parte superior da seção Assets, você vê quatro métricas-chave para entender o estado de segurança:
Assets with recurrent testing: quantos assets estão incluídos em pelo menos uma Threat Emulation com recorrência ativa, sobre o total.
With critical vulnerabilities: porcentagem de assets com vulnerabilidades críticas.
Most vulnerable asset: o asset com maior exposição, com sua quantidade de vulnerabilidades por severidade.
New assets discovered: assets detectados automaticamente pelo monitoramento da sua superfície de ataque externa.
Tabela de assets
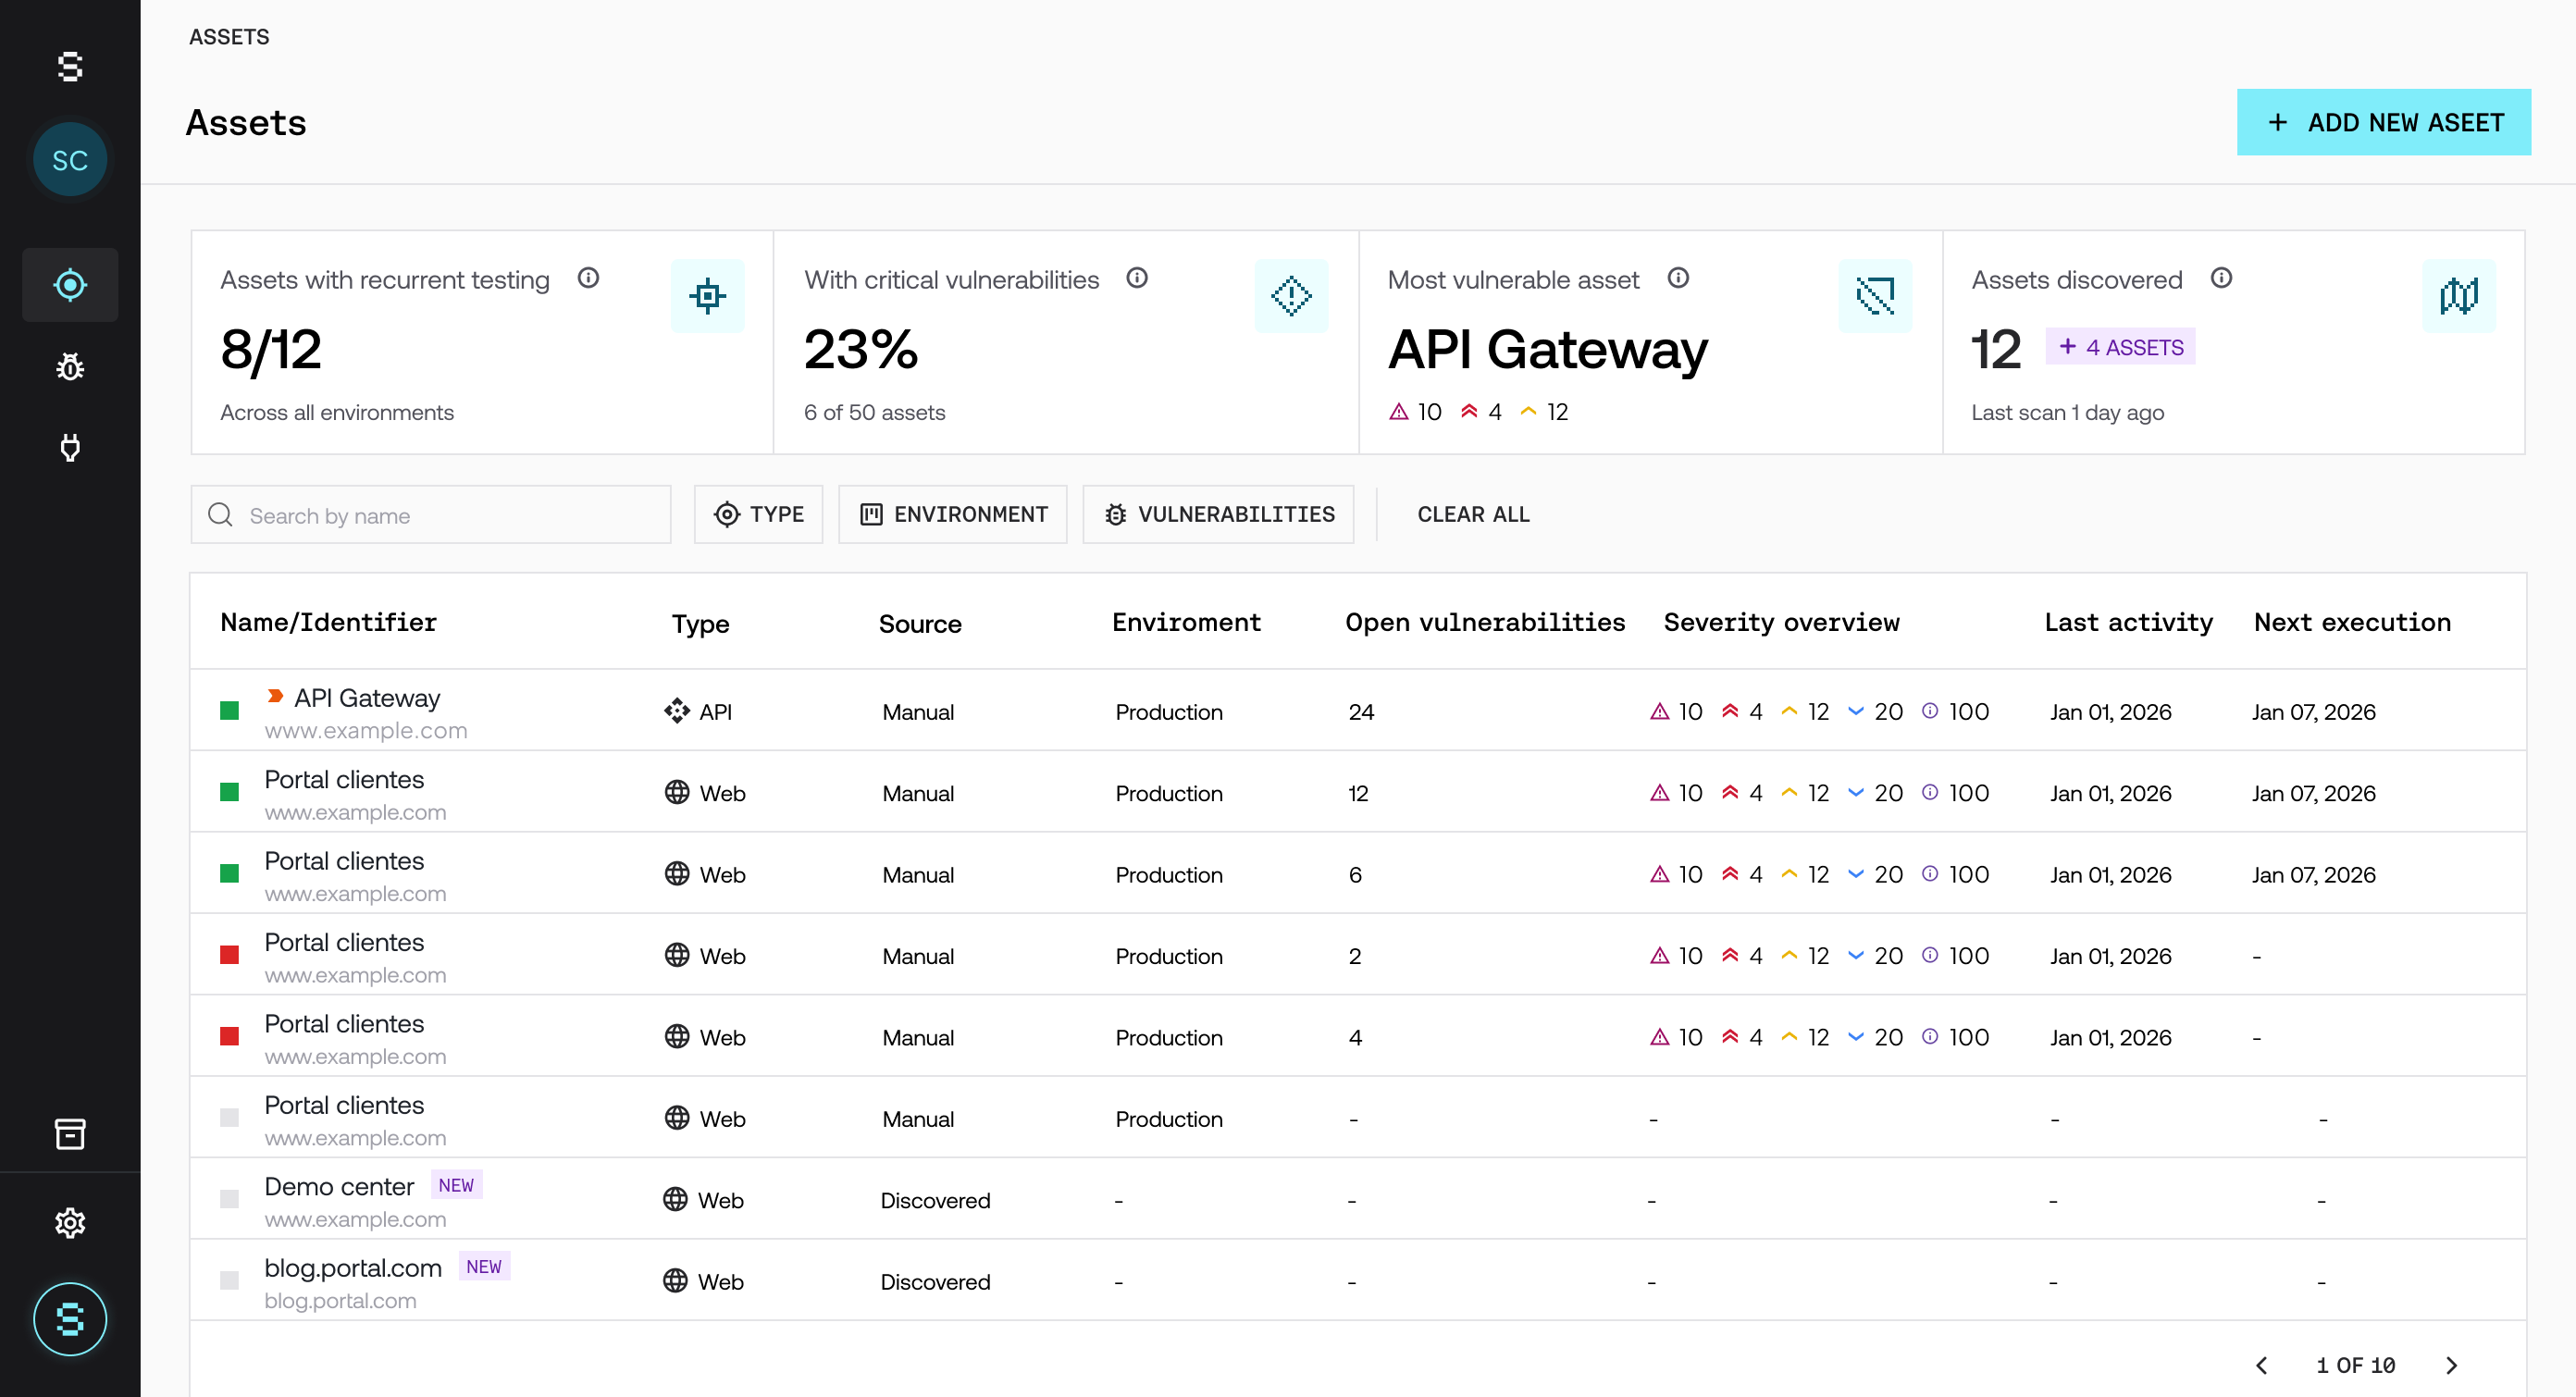
A tabela principal permite ver e gerenciar todos os seus assets. Para cada um, ela mostra:
Name/Identifier: nome e URL do asset.
Type: tipo de asset.
Source: origem do asset (manual ou discovery).
Environment: ambiente onde está implantado (Development, Staging ou Production).
Open vulnerabilities: quantidade de vulnerabilidades abertas.
Severity overview: vulnerabilidades abertas por severidade.
Last activity: data da última atividade no asset.
Next scheduled test: data da próxima execução programada.
O indicador de cor à esquerda de cada linha mostra o status do asset. Você pode pesquisar por nome e filtrar por Type, Environment e Vulnerability.
Status do asset
O status indica se o asset está sendo testado, de acordo com as Threat Emulations que o incluem:
Cor | Status | O que significa |
|---|---|---|
Verde | Active (recurrence on) | O asset está incluído em pelo menos uma Threat Emulation com recorrência ativa. |
Vermelho | Active (recurrence off) | O asset está incluído em Threat Emulations, mas nenhuma tem a recorrência ativa. |
Cinza | Inactive | O asset não está incluído em nenhuma Threat Emulation ativa, portanto não está sendo testado. |
Assets descobertos
Os assets com origem discovery foram identificados automaticamente pelo Live Asset Radar e aparecem como novos na plataforma. Com esses assets, você pode:
Completar sua configuração e incluí-los em uma Threat Emulation para testá-los.
Mantê-los em monitoramento.
Ocultá-los se não forem relevantes.
Incluí-los em uma Threat Emulation permite ampliar a cobertura do testing e reduzir pontos cegos na sua superfície de ataque.
Como testar um asset descoberto
Abra o detalhe do asset e verifique se ele é um ativo da sua organização.
Complete sua configuração, por exemplo a Description, as credenciais e a documentação técnica. Para mais detalhes, consulte Como adicionar um novo asset.
Inclua-o em uma Threat Emulation: clique em Start test no detalhe do asset ou selecione-o com Browse inventory na etapa de Scoping ao criar uma Threat Emulation. Para mais detalhes, consulte Como criar uma Threat Emulation.
Perguntas frequentes
O que é um asset descoberto?
É um asset que a Strike detectou automaticamente com o Live Asset Radar. Para testá-lo, complete sua configuração e inclua-o em uma Threat Emulation.
Registrar um asset inicia o testing?
Não. Um asset é testado quando você o inclui em uma Threat Emulation. Registrar ou configurar um asset não consome créditos.
Por que meu asset aparece em vermelho?
Porque ele está incluído em Threat Emulations, mas nenhuma tem a recorrência ativa. Se você quer que ele seja testado de forma recorrente, ative a recorrência na Threat Emulation ou inclua-o em uma Threat Emulation recorrente.
Um asset pode estar em mais de uma Threat Emulation?
Sim. Você pode incluir o mesmo asset em várias Threat Emulations. Para ver como sua configuração é compartilhada, consulte Como a configuração é herdada entre um asset e uma Threat Emulation.
Posso ocultar os assets descobertos que não são relevantes?
Sim. Na tabela de assets, passe o cursor sobre a linha do asset e clique no ícone de ocultar. Assim você mantém visíveis apenas os assets relevantes e reduz o ruído na gestão.