Cómo testear una aplicación móvil con Projects
Last updated: October 19, 2026
Los Projects son evaluaciones de seguridad ofensiva (pentesting) bajo demanda, realizadas por Strikers sobre un alcance definido. Las aplicaciones móviles se evalúan siempre como un Project, cargando la app como un target dentro del proyecto.
Un Project avanza por cuatro etapas: Scope, Quote, Test y Results. Este artículo te guía por la creación del proyecto y la carga de la app.
Paso 1: Crear el Project
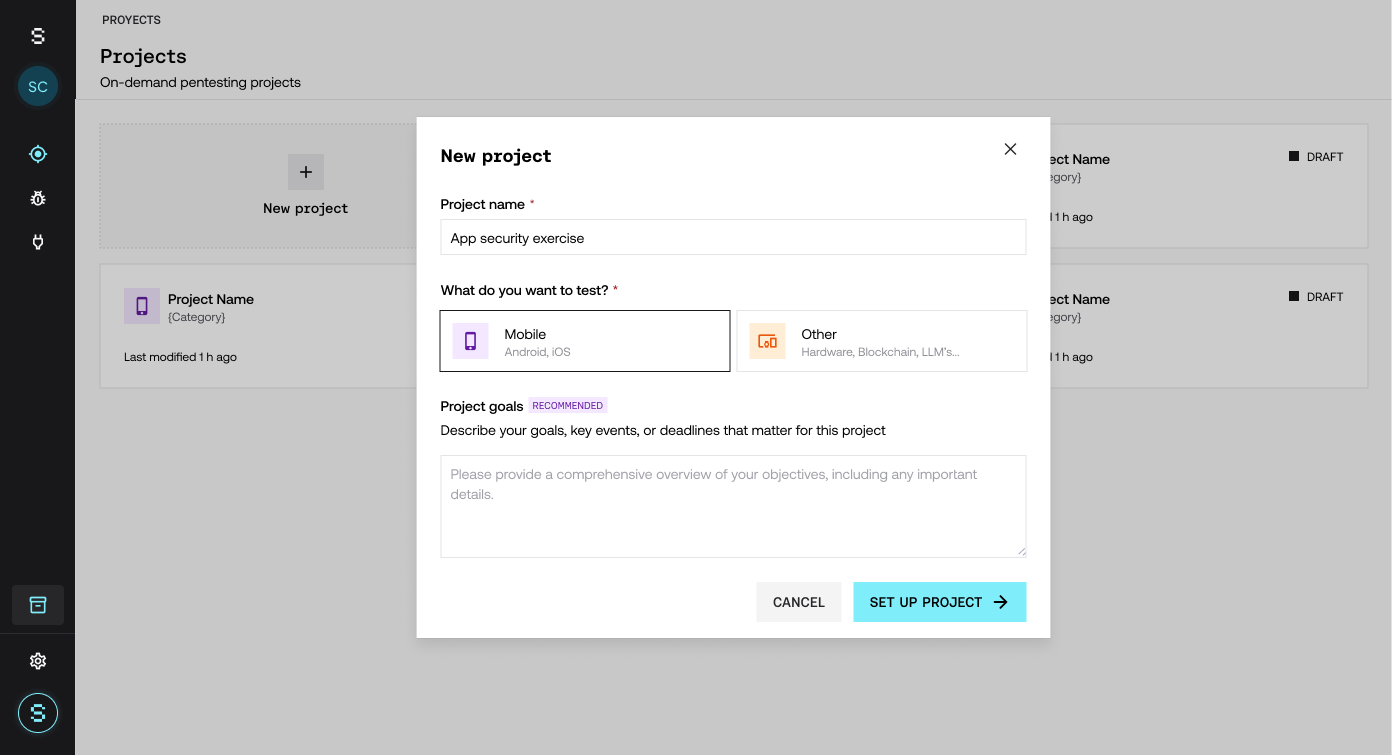
Desde la sección Projects:
Haz clic en New project.
Completa el Project name (por ejemplo, "App security exercise").
En What do you want to test?, elige Mobile (Android, iOS).
En Project goals, describe tus objetivos, eventos clave o fechas importantes para el proyecto.
Haz clic en Set up project.
Paso 2: Definir el scope
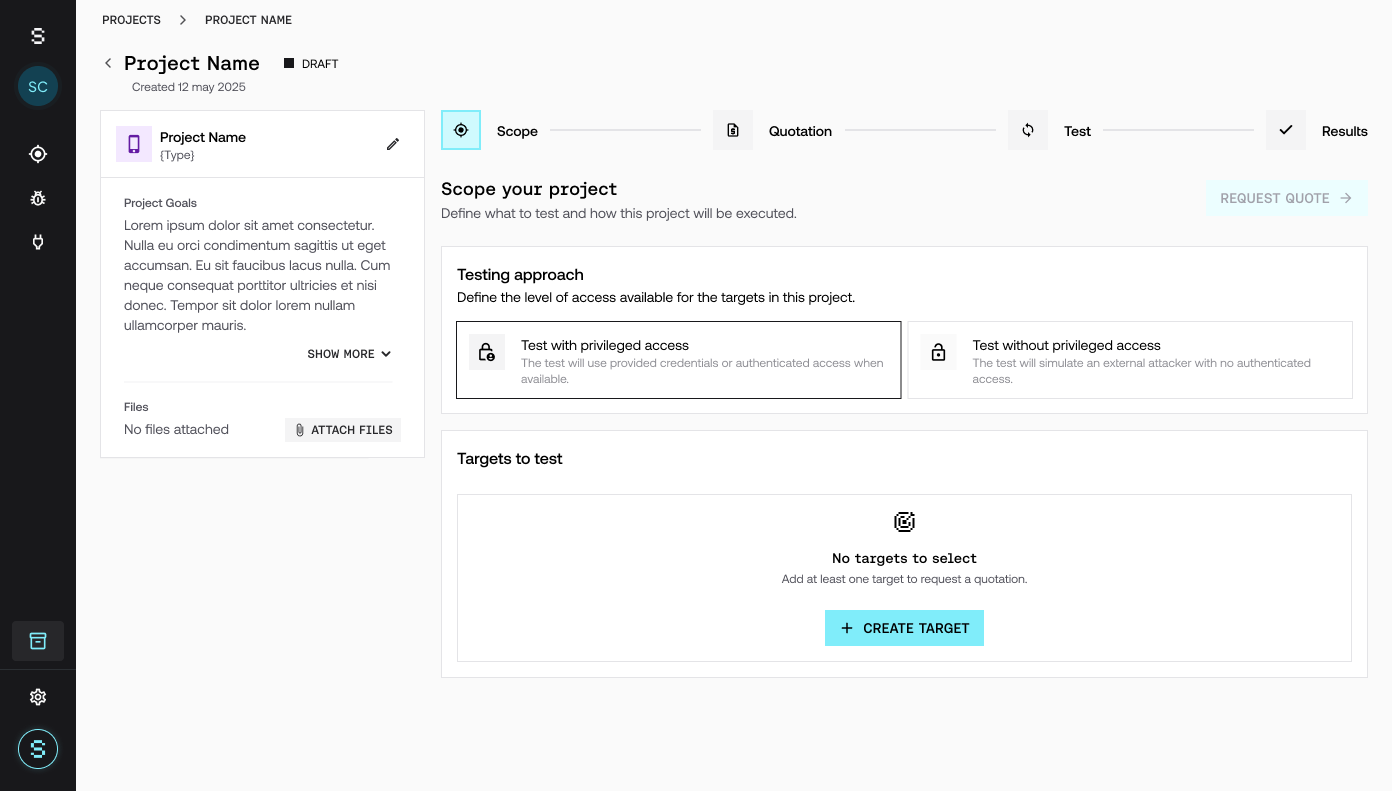
En la etapa Scope defines qué se va a testear y cómo:
Testing approach: elige el nivel de acceso para la evaluación:
Test with provided credentials: el testing usa las credenciales que proporciones, para evaluar las áreas autenticadas de la aplicación.
Test without credentials: el testing simula un atacante externo, sin acceso autenticado (blackbox).
Targets to test: agrega al menos un target con Create target. Necesitas como mínimo un target para pedir la cotización.
De forma opcional, puedes adjuntar documentación de apoyo con el botón Attach files, en el panel izquierdo.
Paso 3: Cargar la app como target
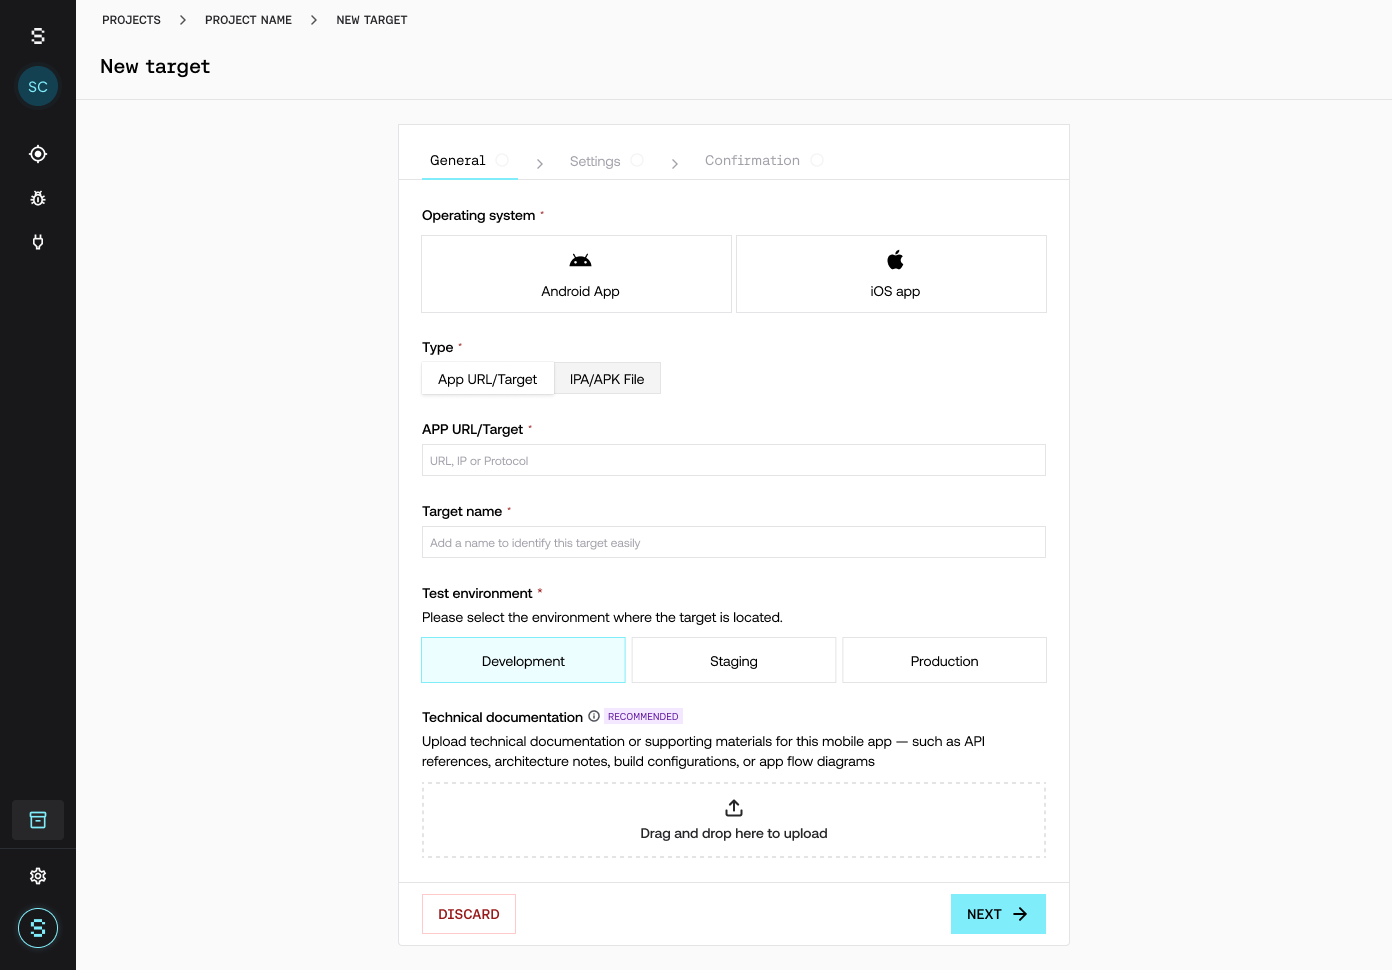
Al hacer clic en Create target, se abre el alta del target en tres pasos: General, Settings y Confirmation. En el paso General cargas los datos de la app:
Operating system: elige Android App o iOS app.
Type: elige cómo vas a entregar la app:
App URL/Target: si la evaluación es sobre una URL, IP o protocolo. Completa el campo APP URL/Target.
IPA/APK/AAB File: si vas a subir el instalable. Carga el archivo con Select file (IPA para iOS, APK o AAB para Android).
Target name: pon un nombre que te permita identificar el target fácilmente.
Test environment: selecciona el entorno donde está el target: Development, Staging o Production.
Technical documentation (recomendado): puedes subir documentación de apoyo de la app.
Completa el paso General y avanza con Next hasta confirmar el target.
Qué necesitas para cargar la app
El sistema operativo de la app (Android o iOS).
El instalable (IPA, APK o AAB) o la URL/Target, según cómo se vaya a evaluar.
El entorno donde está el target (Development, Staging o Production).
Algunas aplicaciones incluyen protecciones adicionales que pueden requerir un build preparado especialmente para que la evaluación se realice a fondo. Si es el caso de tu app, el equipo de Strike te va a indicar cómo proceder.
Cómo sigue el Project
Con el scope definido y al menos un target cargado:
Haz clic en Request quote para solicitar la cotización del proyecto.
El equipo de Strike revisa el scope y te indica cuántos créditos va a consumir el Project.
Si decides avanzar, Strike valida que tu organización tenga créditos suficientes.
Se asigna un Striker y comienza la ejecución (etapa Test).
Al finalizar, accedes a los resultados con los hallazgos y su validación (etapa Results).
Preguntas frecuentes
¿Qué es un Project?
Es una evaluación de seguridad ofensiva (pentesting) bajo demanda, realizada por Strikers sobre un alcance definido. Avanza por las etapas Scope, Quote, Test y Results. Para más detalle, consulta Projects: pentesting on-demand.
¿Cómo se paga un Project?
Con los créditos de tu organización. Al cotizar, el equipo de Strike te indica cuántos créditos va a consumir. Si el Project se definió con tu equipo comercial antes de contratar, ya deberías tener créditos destinados para ejecutarlo.
¿Dónde cargo el APK, IPA o AAB de mi app?
En la etapa Scope, haz clic en Create target. En el paso General, elige el tipo IPA/APK/AAB File y sube el archivo con Select file.
¿Qué es el "testing approach"?
Es el nivel de acceso de la evaluación. Puedes elegir Test with provided credentials, que usa las credenciales que proporciones para evaluar áreas autenticadas, o Test without credentials, que simula un atacante externo sin acceso autenticado.
¿Puedo evaluar una app por URL en lugar de subir el archivo?
Sí. En el campo Type del target, elige App URL/Target e indica la URL, IP o protocolo.
¿Puedo testear Android e iOS en el mismo Project?
Sí. Carga cada uno como un target distinto desde Create target: uno con Android App y otro con iOS App en el campo Operating system.
¿Es obligatorio adjuntar documentación o completar los objetivos del proyecto?
No. La documentación, los Project goals y la documentación técnica del target son recomendados, no obligatorios. Completarlos ayuda a que la evaluación sea más completa y esté mejor orientada.