Cómo funciona el Pre-flight Check
Last updated: October 16, 2026
El Pre-flight Check es una validación automática de la configuración que Strike realiza al inicio de cada ejecución de una Threat Emulation. Verifica que los assets en scope sean accesibles desde la infraestructura de Strike y que las credenciales configuradas sean válidas. Si detecta algún problema, te lo muestra junto con los pasos para resolverlo.
Este artículo explica cuándo se ejecuta, qué verifica, dónde ves el resultado y qué hacer cuando algo falla.
Cuándo se ejecuta
El Pre-flight Check se ejecuta al inicio de cada ejecución, antes de que empiece el testing. Mientras corre, la ejecución aparece en estado Verifying configuration.
Qué se verifica
El check ejecuta dos grupos de validaciones sobre cada asset en scope:
Grupo | Qué valida |
|---|---|
Reachability & Accessibility | Que el asset existe, responde y es alcanzable desde la infraestructura de Strike. Incluye DNS, IPs, restricciones geográficas y capas de protección como WAFs. |
Authentication | Que las credenciales configuradas son válidas y permiten autenticarse. Si el asset no tiene credenciales, el testing continúa en modo blackbox. |
Qué bloquea el testing y qué lo limita
No todos los problemas tienen el mismo impacto. Hay dos categorías:
Problemas bloqueantes: la ejecución no empieza
El asset no es accesible o el DNS no resuelve.
El acceso desde Strike está bloqueado (restricción de IP o restricción geográfica).
Las credenciales están configuradas, pero son inválidas o la autenticación falla.
Problemas con limitaciones: la ejecución corre con cobertura limitada
Se detectó un WAF.
El asset no tiene credenciales configuradas y el testing continúa en modo blackbox.
Se detectaron problemas de rate limiting o TLS.
Los problemas bloqueantes necesitan que los resuelvas y hagas clic en Retry. Los limitantes no requieren acción inmediata, pero resolverlos mejora la cobertura del testing.
Dónde ves el resultado en la Threat Emulation
Si el Pre-flight Check encuentra un problema, lo ves en dos lugares:
En la lista de Threat Emulations: la Threat Emulation aparece en el bloque Needs your attention, arriba de la lista. Haz clic en View detail para ver qué pasó. Los problemas se muestran agrupados por asset, primero los que bloquean el testing.
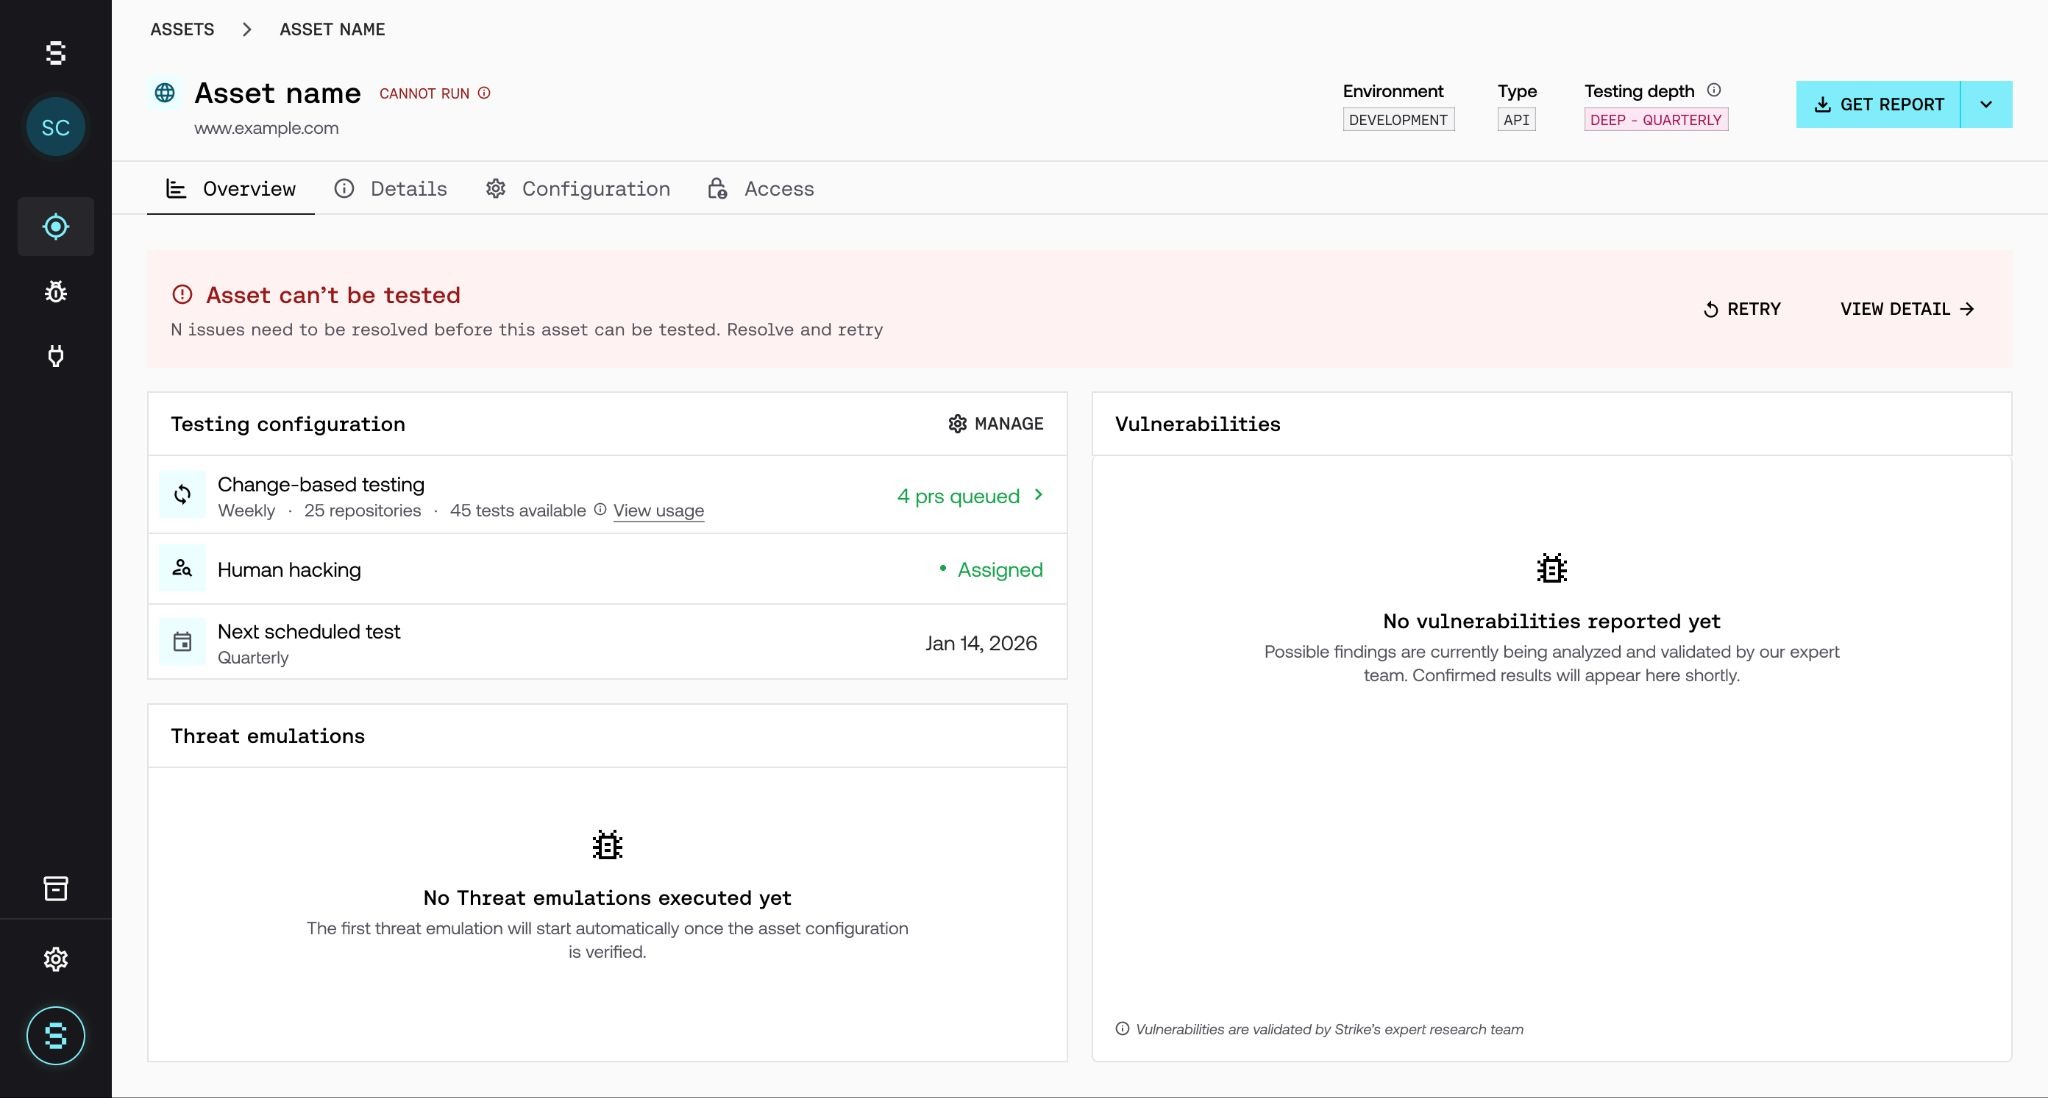
En el detalle de la Threat Emulation: aparece un banner con el aviso. Desde el banner puedes hacer clic en View detail para ver el problema o en Retry para reintentar.
[Imagen: bloque Needs your attention en la lista de Threat Emulations]
[Imagen: banner en el detalle de la Threat Emulation]
Aviso | Qué significa | Qué hacer |
|---|---|---|
Configuration issues found | La ejecución no puede empezar por problemas de configuración, por ejemplo un asset que no responde o una IP de Strike bloqueada. | Sigue las recomendaciones de cada problema, resuélvelo y haz clic en Retry. |
Configuration check failed | Algo falló al verificar la configuración. No necesitas cambiar nada. | Espera unos minutos y haz clic en Retry. |
Limited | La ejecución corre, pero algo puede limitar la cobertura, por ejemplo un WAF o un rate limit. | Sigue las recomendaciones para obtener resultados completos. El testing continúa aunque no hagas cambios. |
Mientras hay un problema bloqueante, la ejecución queda en estado Configuration blocked, y el aviso también se muestra dentro de esa ejecución. Para más detalle sobre los estados, consulta Estados de una Threat Emulation y de sus ejecuciones.
Dónde ves el resultado en el asset
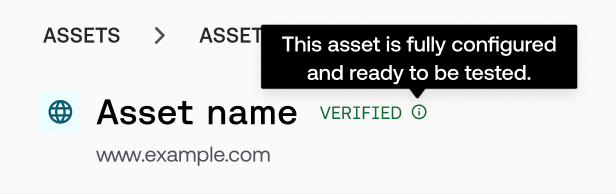
El resultado del check también se muestra como un badge junto al nombre del asset, en el listado de assets y en el detalle de cada uno.
Badge | Qué significa | Tooltip |
|---|---|---|
VERIFYING… | El check se está ejecutando en este momento. | Sin tooltip |
VERIFIED | Todo está OK. El asset está listo para testear con cobertura completa. | This asset is fully configured and ready to be tested. |
LIMITED | El testing puede correr, pero hay limitaciones activas, por ejemplo un WAF detectado o un asset sin credenciales. | Test will run, but some configuration issues may limit results. |
CANNOT RUN | Hay uno o más problemas bloqueantes. El testing no puede empezar hasta que los resuelvas. | Unable to run tests due to configuration issues. |
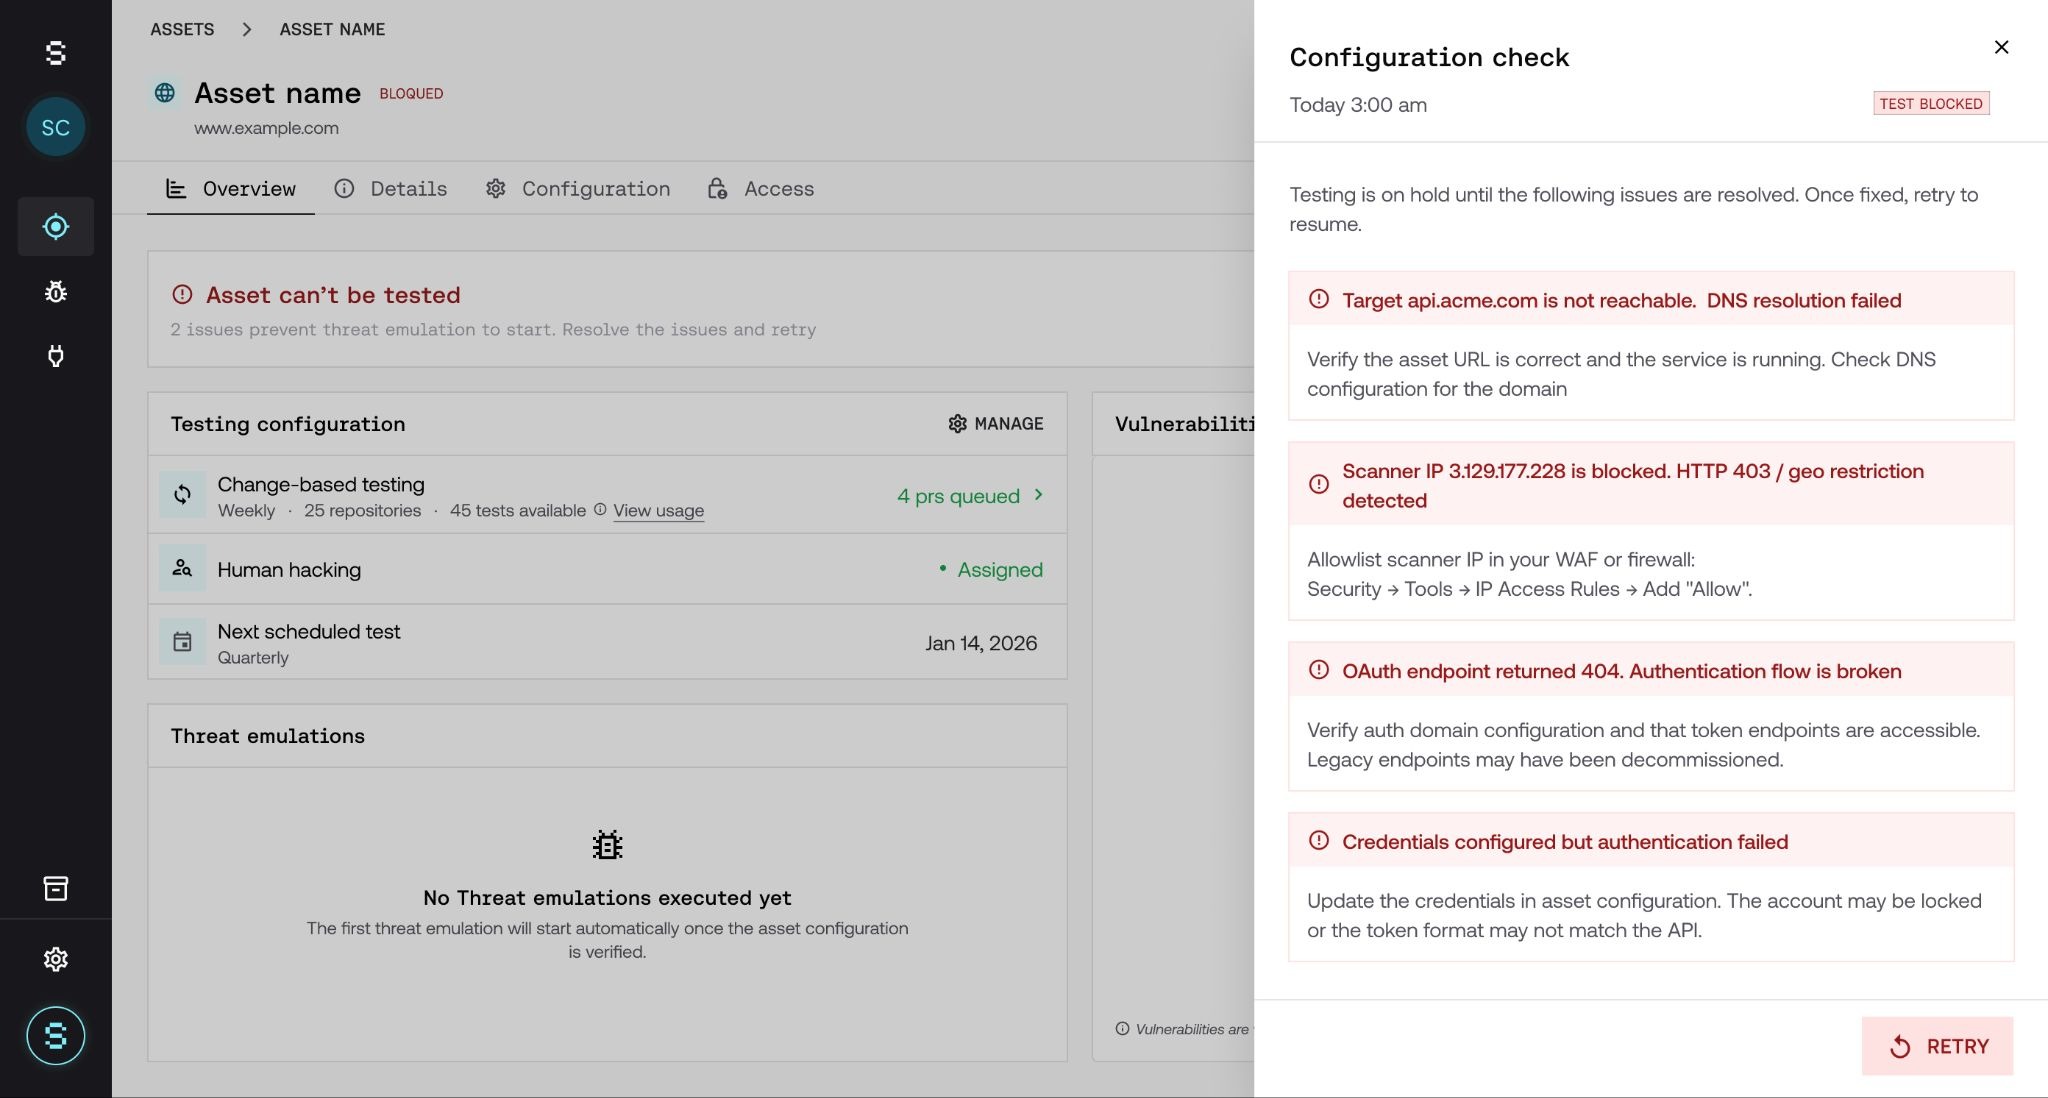
Para ver el detalle, haz clic en el badge o en el banner de error del asset. Se abre un panel con la descripción del problema, la causa y los pasos para resolverlo.
Qué hacer cuando algo falla
Los problemas más comunes y cómo resolverlos:
Asset no alcanzable o DNS que no resuelve: verifica que la URL sea correcta y que el servicio esté activo.
IP de Strike bloqueada: autoriza las IPs de Strike en tu firewall o WAF. Para más detalle, consulta Cómo autorizar las IPs de Strike.
Credenciales inválidas: actualiza las credenciales desde el detalle del asset. Si las modificaste dentro de la Threat Emulation, actualízalas ahí. Para más detalle, consulta Cómo se hereda la configuración entre un asset y una Threat Emulation.
Cuando resuelvas el problema, haz clic en Retry. Puedes hacerlo desde la Threat Emulation (en el bloque Needs your attention o en el banner de su detalle) o desde el panel del asset.
Preguntas frecuentes
¿El Pre-flight Check interrumpe una ejecución que ya está en curso?
No. El check se ejecuta antes de que empiece el testing. Si falla, la ejecución no empieza, pero no cancela nada que ya esté corriendo. Si el asset tiene un problema en medio de una ejecución, el testing se interrumpe y te avisamos qué pasó.
¿Qué hago cuando resuelvo un problema bloqueante?
Haz clic en Retry desde la Threat Emulation o desde el panel del asset. Es la forma más rápida de retomar el testing.
Tengo un WAF por requisito de compliance. ¿Me va a bloquear?
No. Si se detecta un WAF, el testing corre igual, pero verás un aviso de que la cobertura puede estar limitada. No necesitas hacer nada.
¿Puedo salir del modo blackbox?
Sí. Agrega credenciales al asset en cualquier momento. El Pre-flight Check las valida en la próxima ejecución.
¿El Pre-flight Check detecta vulnerabilidades?
No. Solo verifica que los assets estén en condiciones de ser testeados. La detección de vulnerabilidades es trabajo de la Threat Emulation.