Como funciona o Pre-flight Check
Last updated: October 20, 2026
O Pre-flight Check é uma validação automática da configuração que a Strike realiza no início de cada execução de uma Threat Emulation. Ele verifica se os assets no escopo são acessíveis a partir da infraestrutura da Strike e se as credenciais configuradas são válidas. Se detectar algum problema, ele o mostra junto com os passos para resolvê-lo.
Este artigo explica quando ele é executado, o que verifica, onde você vê o resultado e o que fazer quando algo falha.
Quando é executado
O Pre-flight Check é executado no início de cada execução, antes de o testing começar. Enquanto ele roda, a execução aparece no estado Verifying configuration.
O que é verificado
O check executa dois grupos de validações sobre cada asset no escopo:
Grupo | O que valida |
|---|---|
Reachability & Accessibility | Que o asset existe, responde e é alcançável a partir da infraestrutura da Strike. Inclui DNS, IPs, restrições geográficas e camadas de proteção como WAFs. |
Authentication | Que as credenciais configuradas são válidas e permitem autenticar. Se o asset não tiver credenciais, o testing continua no modo blackbox. |
O que bloqueia o testing e o que o limita
Nem todos os problemas têm o mesmo impacto. Há duas categorias:
Problemas bloqueantes: a execução não começa
O asset não está acessível ou o DNS não resolve.
O acesso a partir da Strike está bloqueado (restrição de IP ou restrição geográfica).
As credenciais estão configuradas, mas são inválidas ou a autenticação falha.
Problemas com limitações: a execução roda com cobertura limitada
Foi detectado um WAF.
O asset não tem credenciais configuradas e o testing continua no modo blackbox.
Foram detectados problemas de rate limiting ou de TLS.
Os problemas bloqueantes precisam que você os resolva e clique em Retry. Os limitantes não exigem ação imediata, mas resolvê-los melhora a cobertura do testing.
Onde você vê o resultado na Threat Emulation
Se o Pre-flight Check encontrar um problema, você o vê em dois lugares:
Na lista de Threat Emulations: a Threat Emulation aparece no bloco Needs your attention, acima da lista. Clique em View detail para ver o que aconteceu. Os problemas são mostrados agrupados por asset, primeiro os que bloqueiam o testing.
No detalhe da Threat Emulation: aparece um banner com o aviso. No banner, você pode clicar em View detail para ver o problema ou em Retry para tentar novamente.
[PLACEHOLDER DE IMAGEM: bloco Needs your attention na lista de Threat Emulations]
[PLACEHOLDER DE IMAGEM: banner no detalhe da Threat Emulation]
Aviso | O que significa | O que fazer |
|---|---|---|
Configuration issues found | A execução não consegue começar por problemas de configuração, por exemplo um asset que não responde ou um IP da Strike bloqueado. | Siga as recomendações de cada problema, resolva-o e clique em Retry. |
Configuration check failed | Algo falhou ao verificar a configuração. Você não precisa alterar nada. | Aguarde alguns minutos e clique em Retry. |
Limited | A execução roda, mas algo pode limitar a cobertura, por exemplo um WAF ou um rate limit. | Siga as recomendações para obter resultados completos. O testing continua mesmo que você não faça mudanças. |
Enquanto há um problema bloqueante, a execução fica no estado Configuration blocked, e o aviso também é mostrado dentro dessa execução. Para mais detalhes sobre os estados, consulte Estados de uma Threat Emulation e de suas execuções.
Onde você vê o resultado no asset
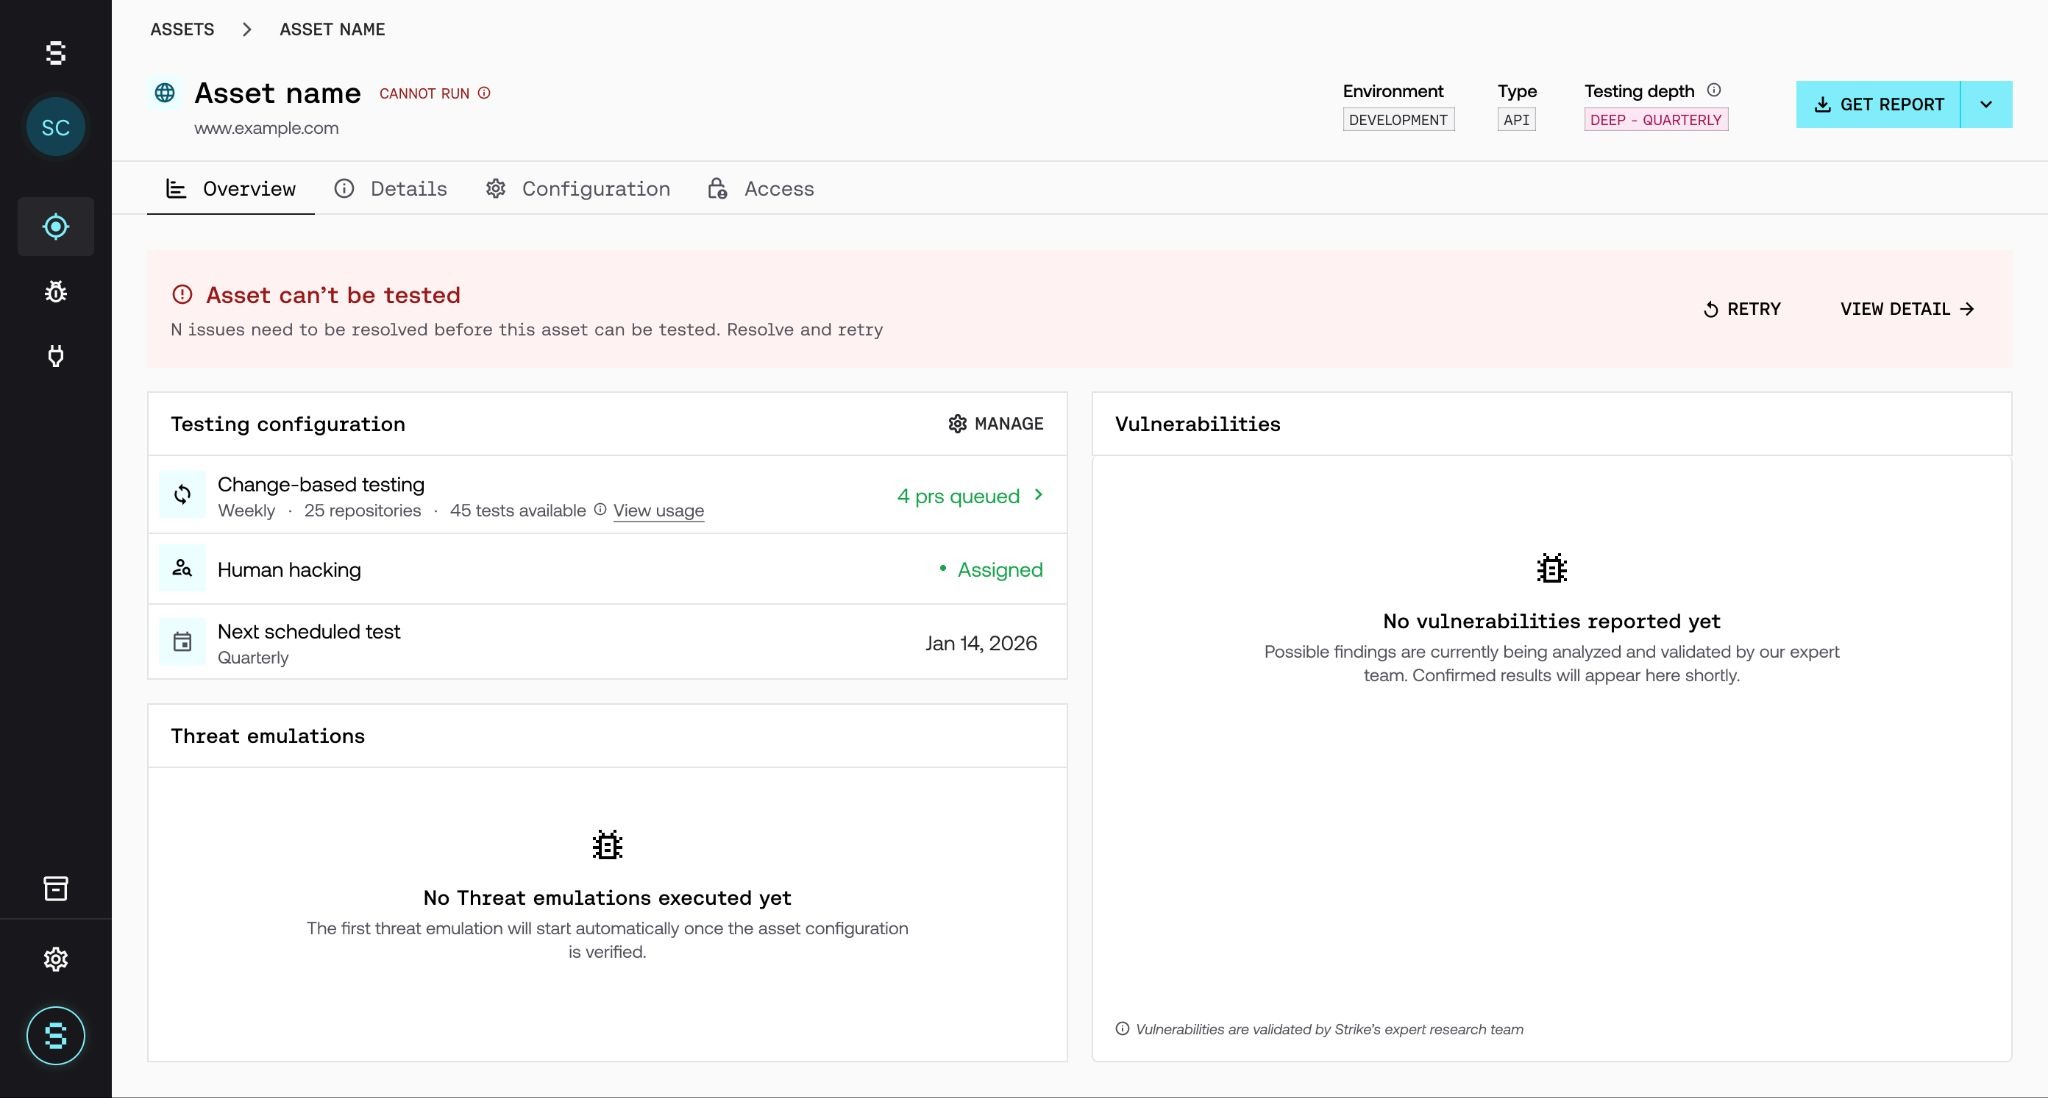
O resultado do check também é mostrado como um badge ao lado do nome do asset, na lista de assets e no detalhe de cada um.
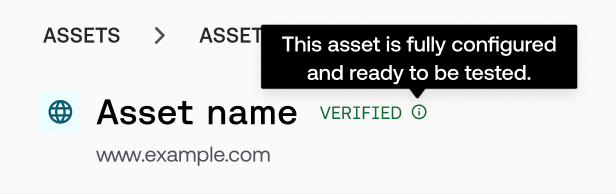
Badge | O que significa | Tooltip |
|---|---|---|
VERIFYING… | O check está sendo executado neste momento. | Sem tooltip |
VERIFIED | Está tudo OK. O asset está pronto para ser testado com cobertura completa. | This asset is fully configured and ready to be tested. |
LIMITED | O testing pode rodar, mas há limitações ativas, por exemplo um WAF detectado ou um asset sem credenciais. | Test will run, but some configuration issues may limit results. |
CANNOT RUN | Há um ou mais problemas bloqueantes. O testing não pode começar até que você os resolva. | Unable to run tests due to configuration issues. |
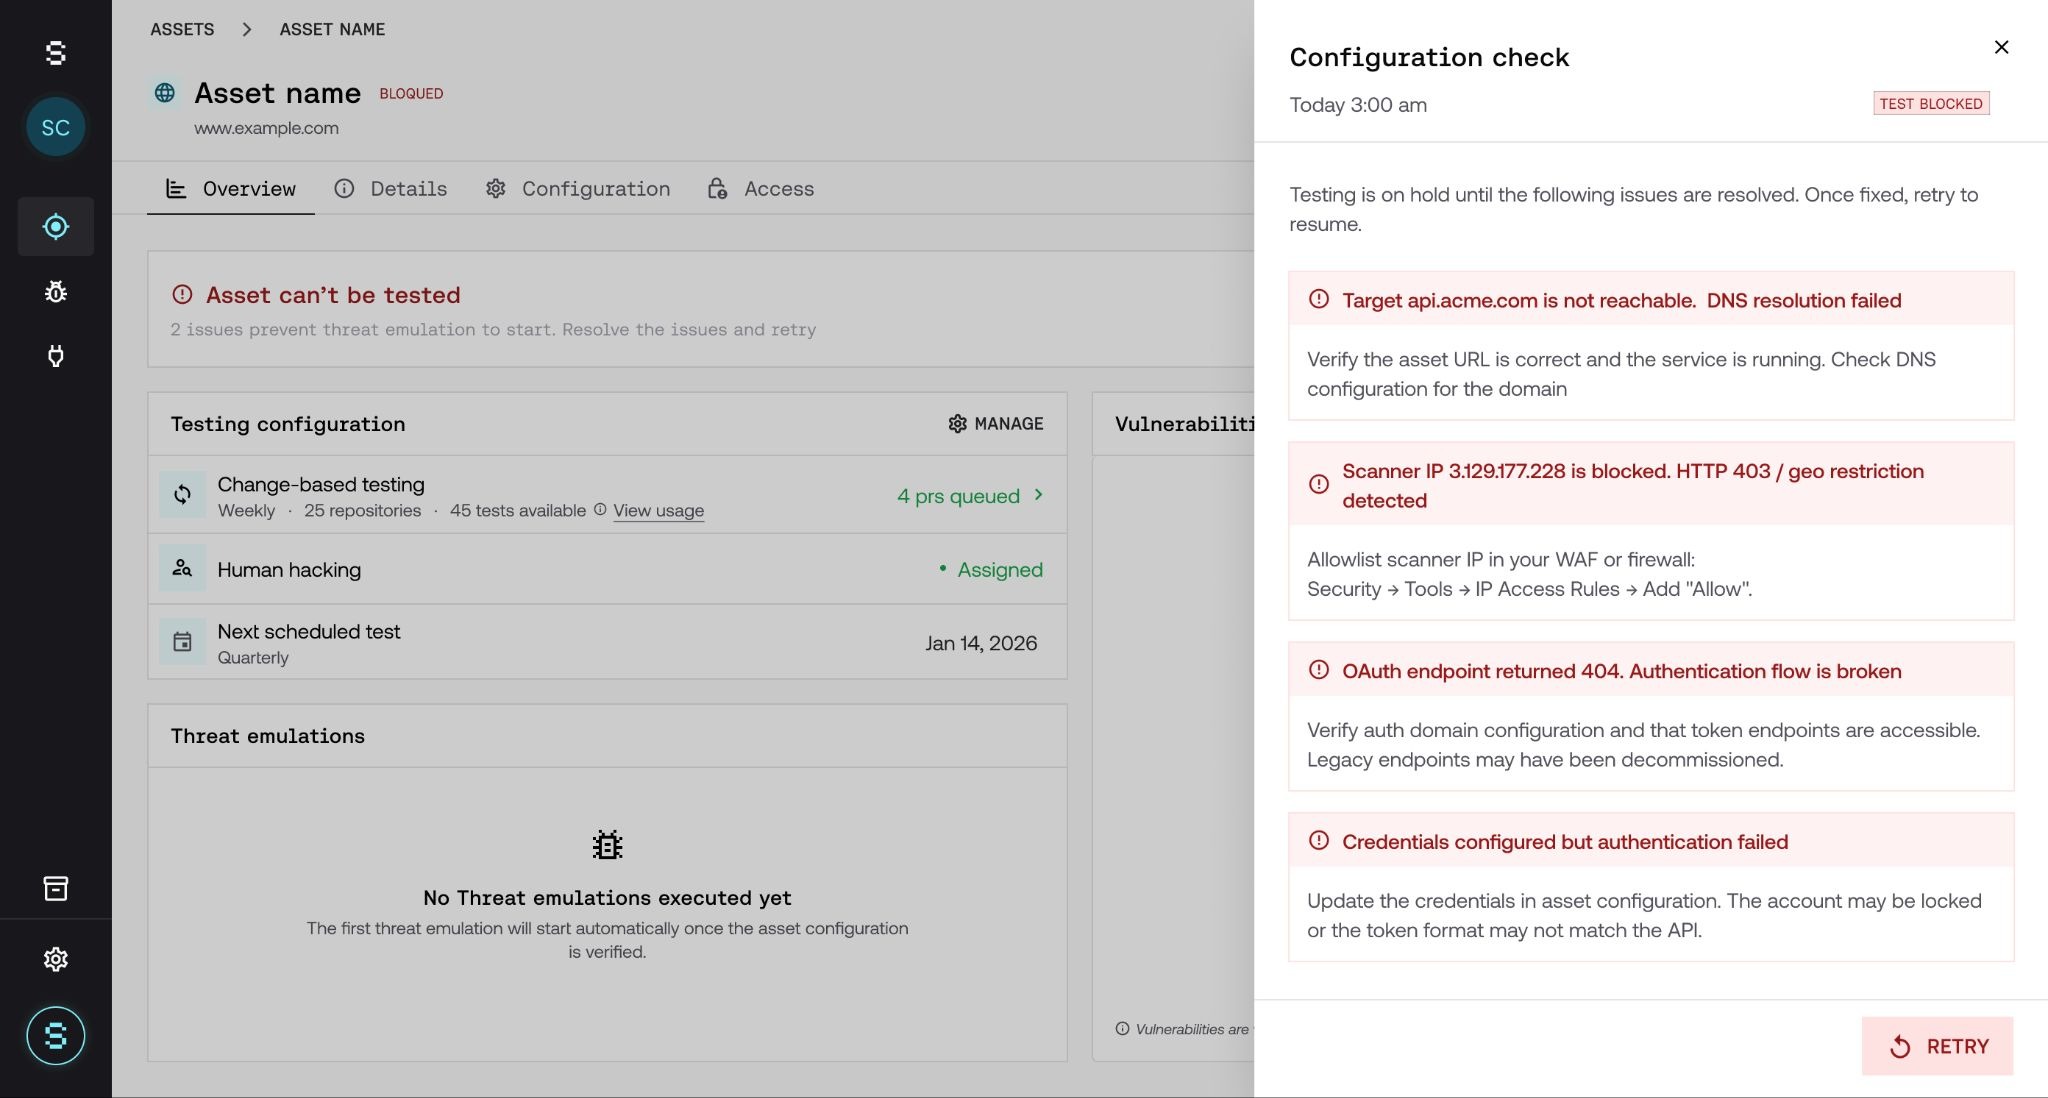
Para ver o detalhe, clique no badge ou no banner de erro do asset. Abre-se um painel com a descrição do problema, a causa e os passos para resolvê-lo.
O que fazer quando algo falha
Os problemas mais comuns e como resolvê-los:
Asset inacessível ou DNS que não resolve: verifique se a URL está correta e se o serviço está ativo.
IP da Strike bloqueado: autorize os IPs da Strike no seu firewall ou WAF. Para mais detalhes, consulte Como autorizar os IPs da Strike.
Credenciais inválidas: atualize as credenciais a partir do detalhe do asset. Se você as modificou dentro da Threat Emulation, atualize-as ali. Para mais detalhes, consulte Como a configuração é herdada entre um asset e uma Threat Emulation.
Quando resolver o problema, clique em Retry. Você pode fazer isso a partir da Threat Emulation (no bloco Needs your attention ou no banner do detalhe dela) ou a partir do painel do asset.
Perguntas frequentes
O Pre-flight Check interrompe uma execução que já está em andamento?
Não. O check é executado antes de o testing começar. Se ele falhar, a execução não começa, mas não cancela nada que já esteja rodando. Se o asset tiver um problema no meio de uma execução, o testing é interrompido e avisamos você sobre o que aconteceu.
O que faço quando resolvo um problema bloqueante?
Clique em Retry a partir da Threat Emulation ou do painel do asset. É a forma mais rápida de retomar o testing.
Tenho um WAF por requisito de compliance. Ele vai me bloquear?
Não. Se um WAF for detectado, o testing roda mesmo assim, mas você verá um aviso de que a cobertura pode estar limitada. Você não precisa fazer nada.
Posso sair do modo blackbox?
Sim. Adicione credenciais ao asset a qualquer momento. O Pre-flight Check as valida na próxima execução.
O Pre-flight Check detecta vulnerabilidades?
Não. Ele apenas verifica se os assets estão em condições de ser testados. A detecção de vulnerabilidades é trabalho da Threat Emulation.