Como configurar a conexão com a AWS
Last updated: October 19, 2026
Este guia explica como conectar seu ambiente AWS à Strike para começar a descobrir e monitorar seus assets cloud. Para saber o que o Strike Cloud oferece e como ele é ativado, consulte Strike Cloud: visibilidade e segurança sobre sua superfície cloud.
Pré-requisitos
Antes de começar, verifique se você tem:
Strike Cloud ativado na sua organização.
Acesso à sua conta AWS com permissões de IAM para criar roles.
Os dados da conta cloud da sua organização.
Conecte sua conta AWS
A Strike usa uma role de IAM somente leitura para acessar seu ambiente cloud. Não são necessárias credenciais permanentes.
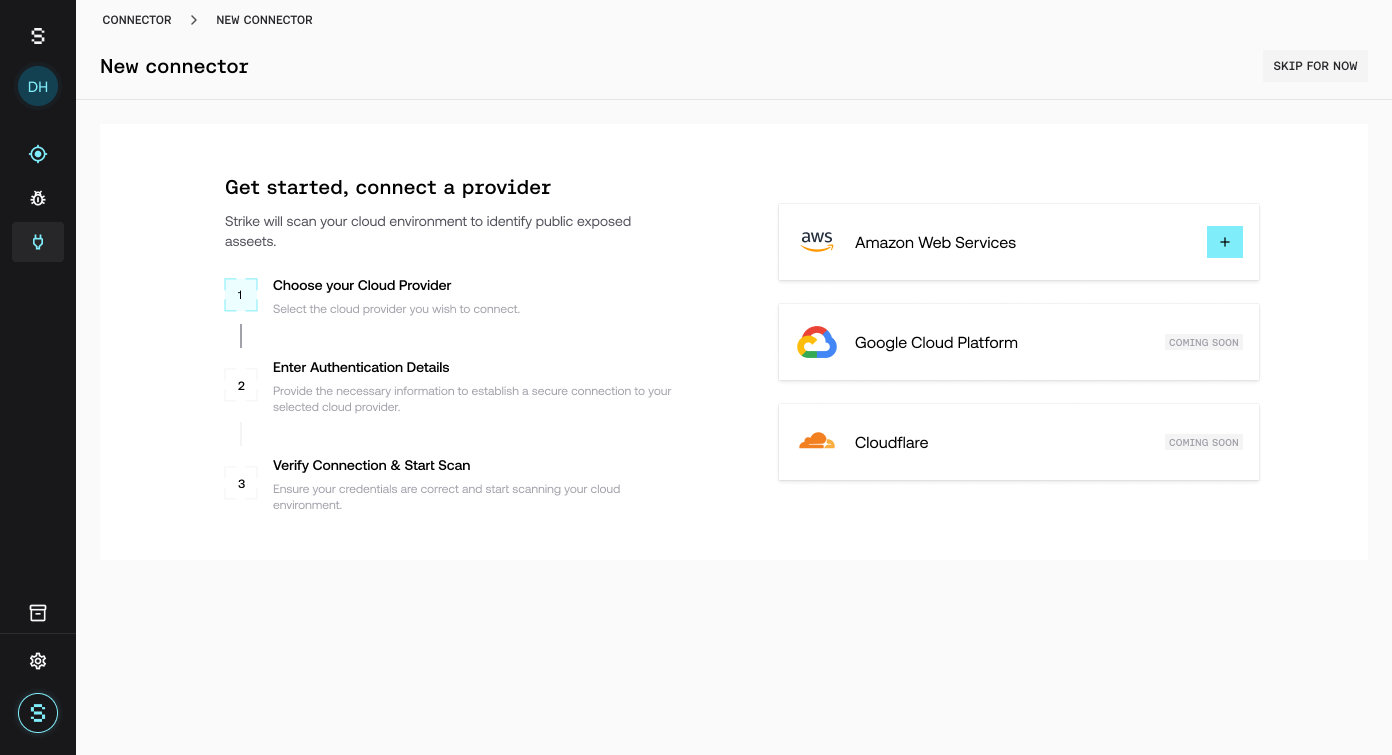
Passo 1: Selecione um provedor cloud
Acesse Connectors.
Selecione Amazon Web Services.
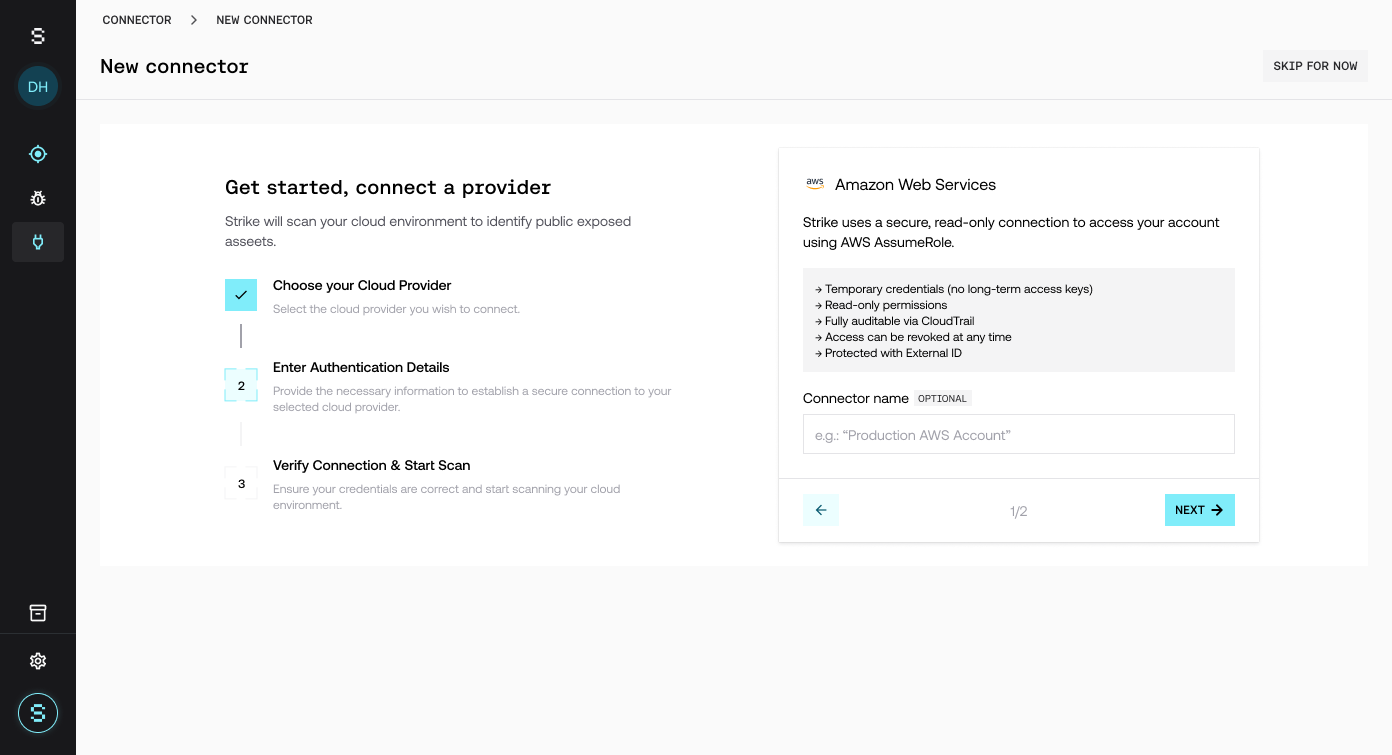
Passo 2: Dê um nome ao seu conector
Atribua um nome ao seu conector. Ele ficará visível e editável na lista de conectores. A Strike se conecta à sua conta AWS por meio de AWS AssumeRole com acesso somente leitura.
Passo 3: Crie a role de IAM
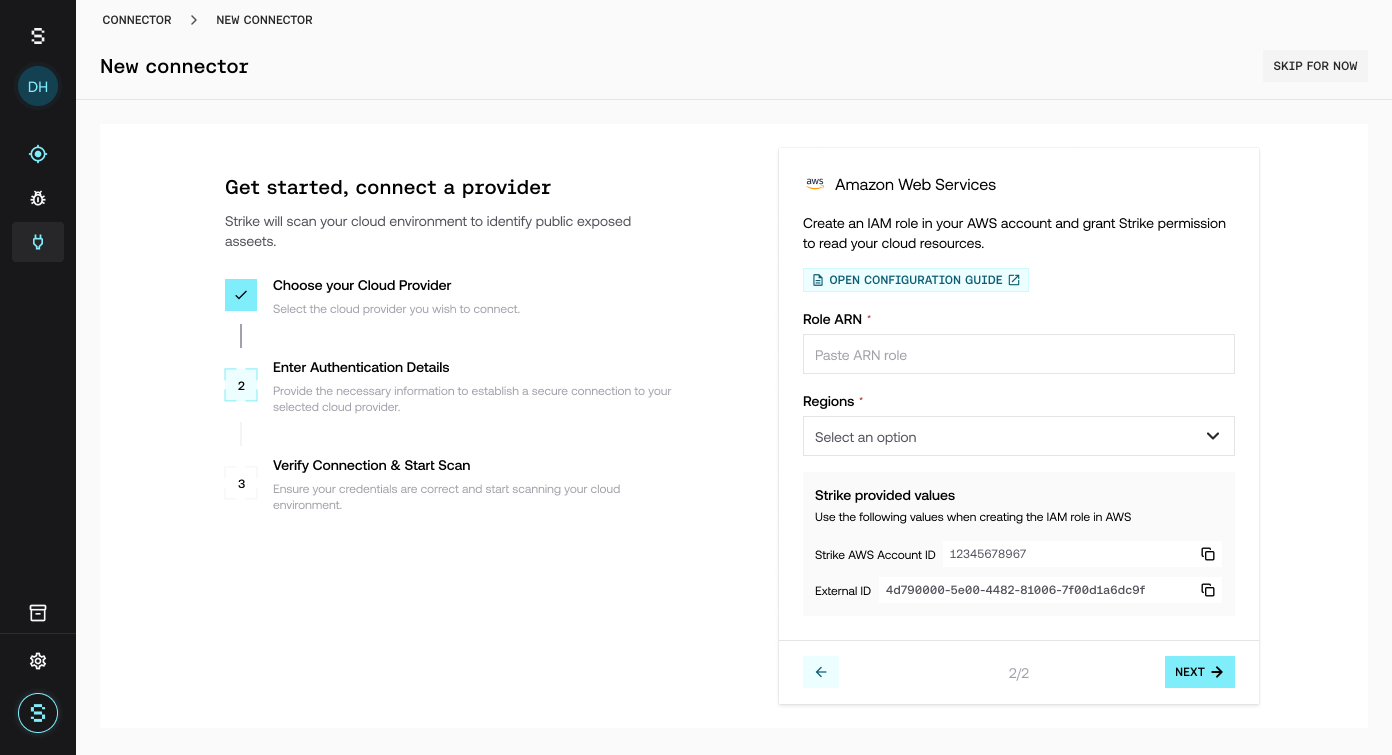
Abra o Configuration Guide na Strike e siga estes passos na AWS:
Acesse AWS Console → IAM → Roles.
Clique em Create role.
Selecione AWS account → Another AWS account.
Insira o Strike AWS Account ID.
Ative Require external ID e cole o valor fornecido. Não ative MFA para esta role.
Passo 4: Atribua as permissões
Pesquise SecurityAudit e selecione a política gerenciada pela AWS.
Clique em Next.
Defina o nome da role:
StrikeSecurity-SecurityAudit.Descrição sugerida:
Read-only access for Strike.Clique em Create role.
Copie o Role ARN.
Importante: o nome da role deve começar com StrikeSecurity para evitar que a role seja assumida de forma acidental ou não autorizada.
Passo 5: Adicione os dados da role na Strike
Na Strike, insira:
Role ARN
Regions to scan
Clique em Next.
Verifique a conexão
Clique em Test & Connect para verificar o acesso. Se tudo estiver certo, a Strike confirma a conexão e habilita a descoberta de assets.
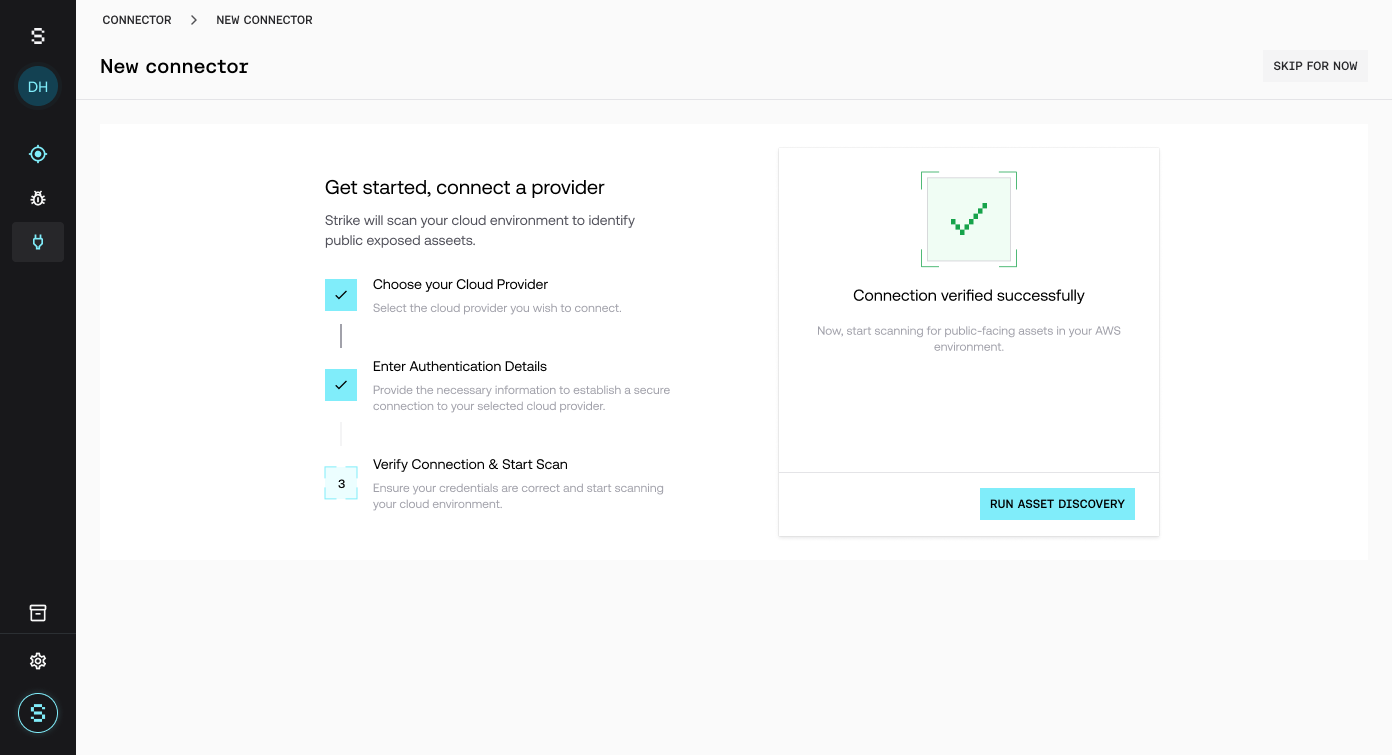
Execute a descoberta de assets
Após a verificação, clique em Run asset discovery para começar a varrer seu ambiente em busca de assets expostos à internet. Os assets descobertos aparecem no Assets Inventory.
Gestão de conectores
Você pode gerenciar os conectores na página Connectors, na barra lateral.
Status do conector: Connected, Pending setup, Failed e Inactive.
Ações: Test connection, Edit connector e Delete connector.
O que a Strike pode fazer na sua conta
A Strike usa permissões somente leitura para:
Descobrir assets cloud.
Identificar serviços expostos.
Coletar metadados para a análise de risco.
A Strike não pode modificar nem excluir nenhum recurso cloud.
Perguntas frequentes
A Strike armazena minhas credenciais da AWS?
Não. A Strike usa credenciais temporárias por meio de AssumeRole.
Como revogo o acesso?
Você pode desativar o conector na Strike ou excluir a role de IAM na AWS.
Posso conectar várias contas AWS?
Sim. Cada conta é adicionada como um conector independente.