Como funciona o Pre-flight Check de um asset
Last updated: July 7, 2026
O Pre-flight Check é uma validação automática que a Strike executa antes de cada threat emulation para verificar se o seu asset está pronto para ser testado. Ele confere se o asset é acessível a partir da infraestrutura da Strike e se as credenciais configuradas são válidas. Se detectar algum problema, te avisa e indica como resolvê-lo.
Este artigo explica quando o check é executado, o que ele verifica, os possíveis estados, e o que fazer quando algo falha.
Quando o check é executado
Antes de cada threat emulation: o check roda e o resultado aparece na tela antes de o teste começar.
Antes de cada execução recorrente programada: roda automaticamente uma semana antes da data de execução, dando tempo para você resolver qualquer issue.
O que é verificado
O check executa dois grupos de validações:
Grupo | O que valida |
|---|---|
Reachability & Accessibility | Que o asset existe, responde, e é alcançável a partir da infraestrutura da Strike. Inclui DNS, IPs, restrições geográficas, e camadas de proteção como WAFs. |
Authentication | Que as credenciais configuradas são válidas e permitem autenticar. Se não houver credenciais, o sistema continua em black-box mode. |
Estados do Pre-flight Check
O resultado do check é exibido como um badge ao lado do nome do asset, visível tanto na lista de assets quanto na visualização de detalhe de cada um.
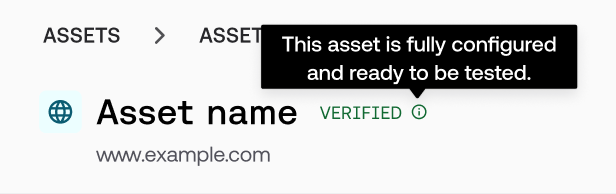
Badge | O que significa | Tooltip |
|---|---|---|
VERIFYING… | O check está rodando neste momento. | — |
VERIFIED ✓ | Tudo certo. O asset está pronto para ser testado com cobertura completa. | This asset is fully configured and ready to be tested. |
LIMITED ⓘ | O teste pode rodar, mas existem limitações ativas (por exemplo, WAF detectado, sem credenciais). | Test will run, but some configuration issues may limit results. |
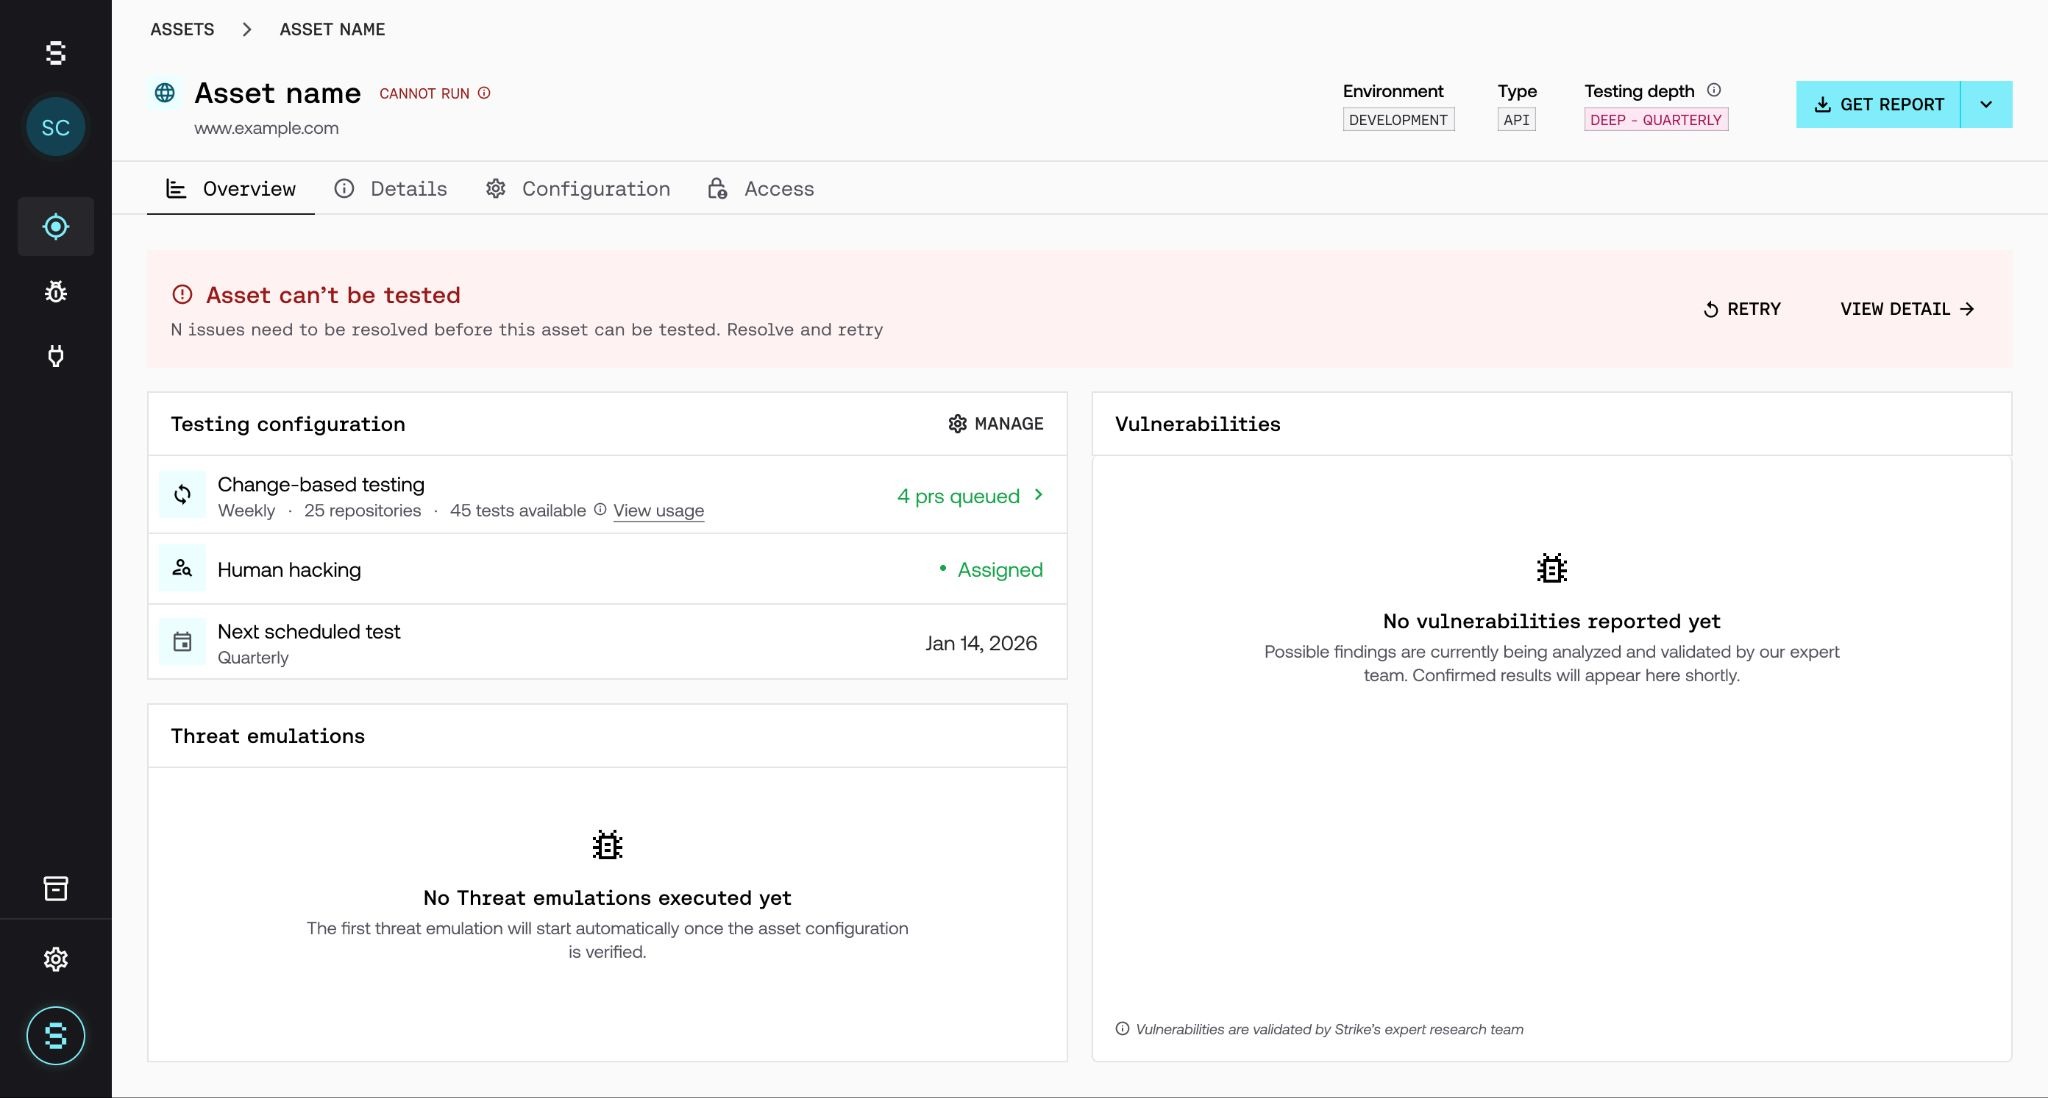
CANNOT RUN ⚠ | Há um ou mais problemas bloqueantes. O teste não pode iniciar até que sejam resolvidos. | Unable to run tests due to configuration issues. |
O que bloqueia o teste e o que apenas o limita
Nem todos os problemas têm o mesmo impacto. Existem duas categorias:
🚫 Problemas bloqueantes: o teste não inicia
O asset não é acessível ou o DNS não resolve.
O acesso a partir da Strike está bloqueado (IP restriction ou restrição geográfica).
As credenciais estão configuradas, mas são inválidas, ou a autenticação falha.
⚠ Problemas com limitações: o teste roda com cobertura reduzida
Foi detectado um WAF, mas a execução pode prosseguir.
Não há credenciais configuradas no asset; o teste continua em black-box mode.
Foram detectados issues de rate limiting ou TLS; o teste prossegue com limitações menores.
ℹ Os problemas bloqueantes ativam o botão Retry. Os limitantes não exigem ação imediata, mas resolvê-los melhora a cobertura do teste.
O que fazer quando algo falha
Quando há um problema bloqueante, o teste não inicia. Você pode ver o detalhe clicando no badge ou no banner de erro que aparece no asset. Abre um painel com a descrição do problema, a causa, e os passos para resolvê-lo.
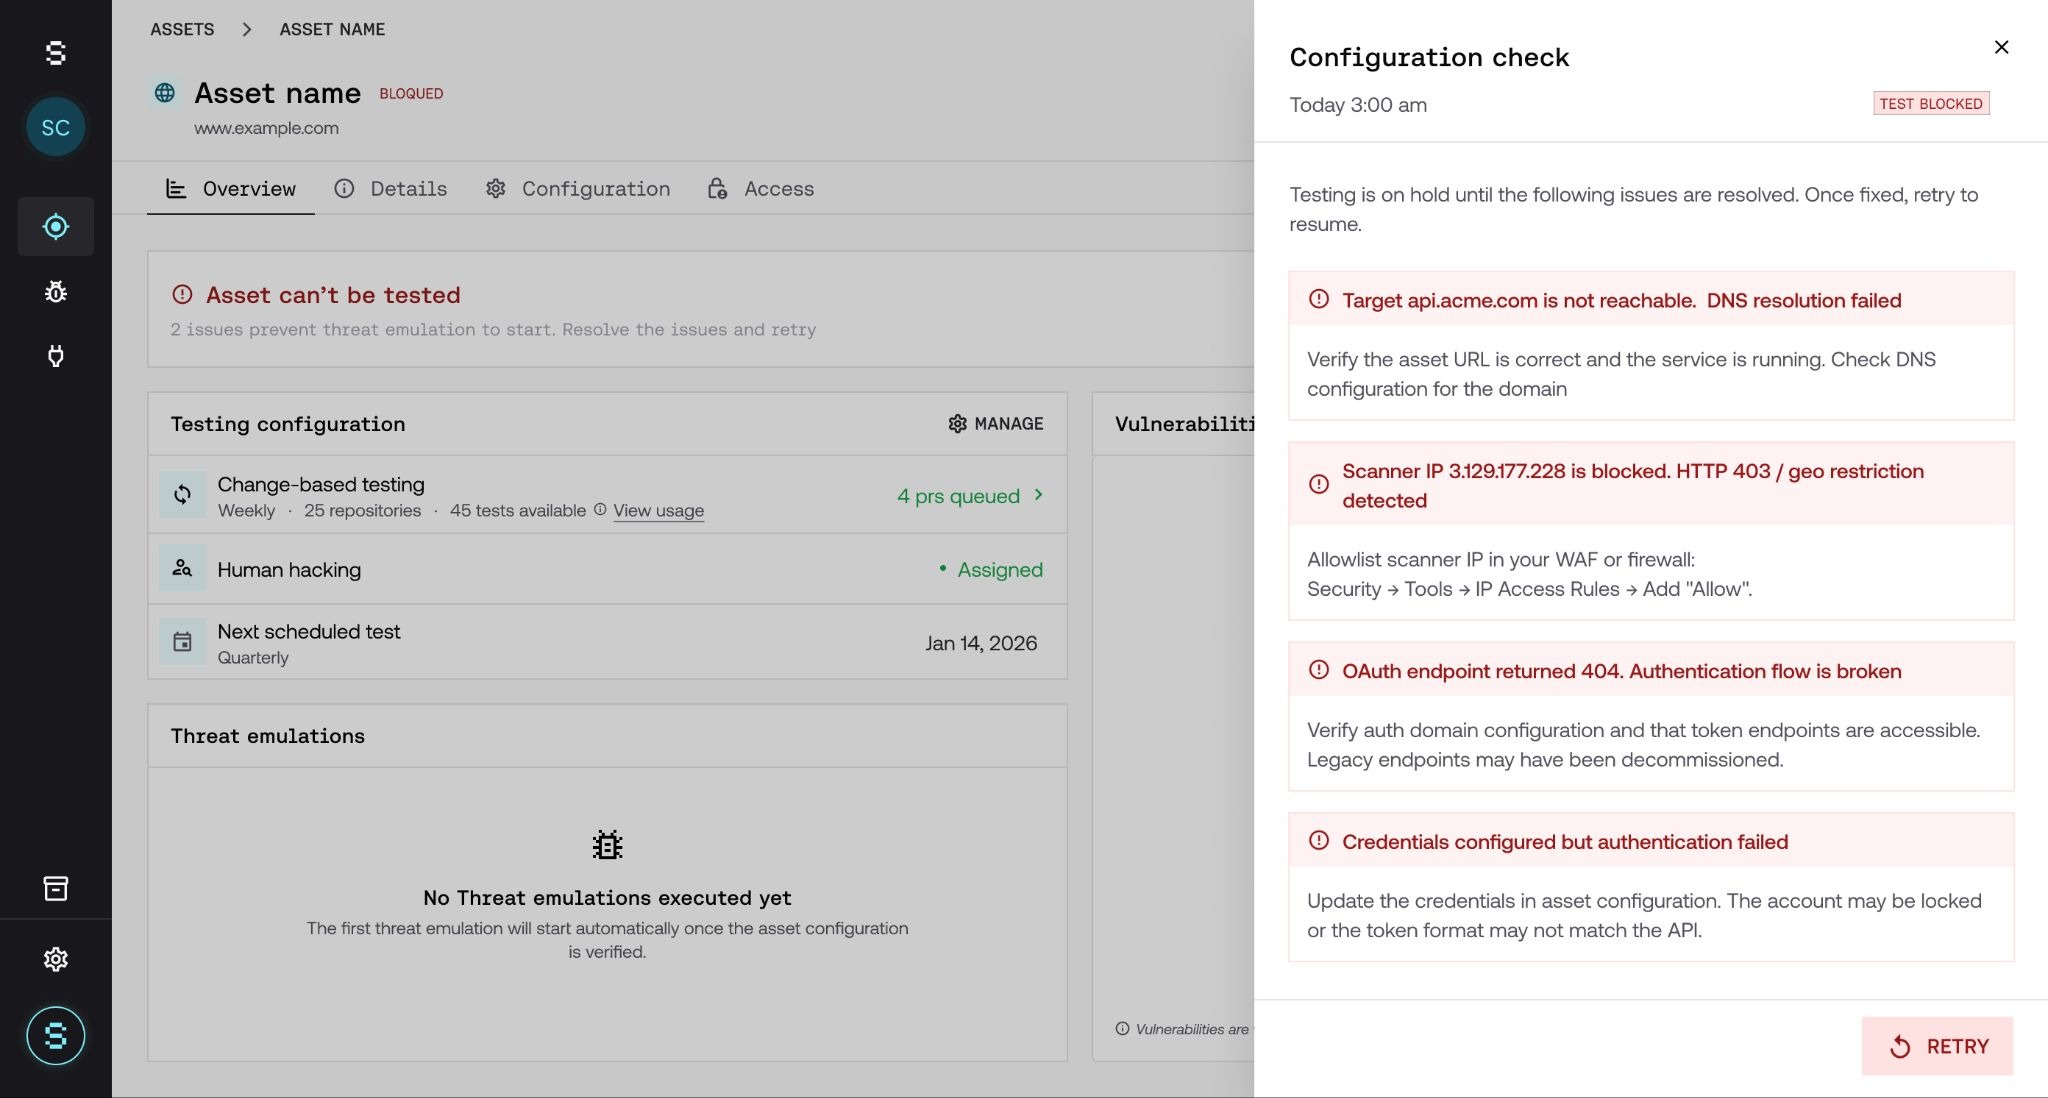
Os problemas mais comuns e como resolvê-los:
Asset inacessível ou DNS falha: confira se a URL está correta e se o serviço está ativo.
IP da Strike bloqueado: configure o seu firewall ou WAF para permitir as IPs do scanner.
Credenciais inválidas: atualize as credenciais na configuração do asset e tente novamente.
Perguntas frequentes
O check interrompe um teste que já está em andamento?
Não. O check sempre roda antes de o teste iniciar. Se falhar, o teste simplesmente não começa; ele não cancela nada que já esteja rodando. O que pode acontecer é que, no meio de uma execução, o asset apresente algum problema; nesse caso, o teste será interrompido e te avisaremos o que aconteceu.
O que faço depois de resolver um problema bloqueante?
Depois de resolver os problemas bloqueantes, dispare o retry manual a partir do painel do asset. É a forma mais rápida de retomar o teste.
Tenho um WAF por requisito de compliance. Ele vai me bloquear?
Não. Se um WAF for detectado, o teste roda igualmente, mas você verá um aviso indicando que um WAF foi detectado e que a cobertura pode estar limitada. Você não precisa fazer nada; o sistema registra automaticamente e continua.
Posso sair do black-box mode?
Sim, a qualquer momento, na configuração do asset. Ao adicionar credenciais, o check as valida automaticamente na próxima vez que rodar.
O Pre-flight Check detecta vulnerabilidades?
Não. Ele apenas verifica se o asset está em condições de ser testado. A análise de segurança e a detecção de vulnerabilidades são trabalho das threat emulations.